
Helius在不移除操作员信任的情况下加密Solana转账

 设为Google首选来源


Helius于11月10日在Solana主网推出了其无权限的隐私环,支持加密支付资产和金额,同时发送者和接收者的钱包地址仍然可见。
其文档中默认的证明者,即构建零知识证明的服务,增加了一项硬件要求,要求在经过认证的AWS Nitro enclave内处理秘密交易输入,这是一种隔离的计算环境。
Solana可以检查转账是否符合协议规则,但在生成证明时保护输入的安全性取决于证明者的隔离、代码和部署政策。
对于集成此次发布的钱包开发者来说,实际问题是他们的软件能够验证哪些保护措施。
什么信息会传递给Solana证明者
Helius的钱包集成指南表示,证明生成需要覆盖完整交易数据和无效化密钥的明文输入。它将经过认证的AWS Nitro enclave识别为SDK的默认证明者。
协议规范列出了私有输入,包括资产、金额、盲值和用于支出的票据的无效化秘密,以及证明这些票据属于状态树的路径。证明还包括输出资产、金额和盲值。
这些输入在enclave内部变得可读,文档客户端通过加密请求来保护它们,使用由经过认证的enclave持有的密钥。
无效化秘密还派生出用于防止重复支出的标记。在本地钱包集成中,钱包保留签名密钥,而TypeScript SDK将完成的Solana交易的签名留给应用程序的签名者。
Helius文档中描述了本地解密,保持查看密钥在设备上,以及委托解密,与授权提供者共享查看密钥。委托使该提供者能够读取余额和历史记录,而不授予支出权限。
AWS将Nitro Enclaves描述为隔离环境,其内存无法被父实例的进程或管理员访问。Enclaves没有持久存储、交互访问或外部网络连接。
AWS的签名文档包含其镜像和软件的加密指纹。文档中的隐私环检查验证证书链、挑战响应和新鲜度、批准的测量以及请求加密密钥的绑定。
带标签的SDK在进行HTTP调用之前拒绝没有证明者请求的钱包。钱包可以固定经过审查的发布政策或使用由SDK的固定签名者认证的网络政策。签名政策在认证期间刷新,并在使用后过期。
秘密输入传输,签名权限保持。
Helius的文档默认路径将加密证明输入发送到AWS Nitro enclave,然后在交易签名之前将证明返回给钱包。
加密证明输入进行往返;钱包保持签名权限 DOCUMENTED DEFAULT PROVING PATH Wallet AWS Nitro enclave Encrypted inputs Transaction data + nullifier secrets Proof returns to wallet Signing key stays in the wallet Wallet builds + signs Proof travels with the transaction Solana verifies Proof + owner authorization Plaintext proof inputs processed inside Proof validity does not certify prover confidentiality.
钱包为enclave加密输入,接收证明并签署Solana交易 DOCUMENTED DEFAULT PATH Wallet Signing key stays in the wallet Encrypted tx data + nullifier secret Proof returns AWS Nitro enclave Plaintext proof inputs processed inside Wallet builds + signs Transaction carries the proof Solana Proof + owner authorization verified Proof validity does not certify prover confidentiality.
检查验证边界
检查验证边界 钱包检查 部署信任 客户端在加密远程证明请求之前,验证对已批准政策的证明。 钱包检查已批准政策 证书 + 挑战 检查身份和新鲜度 软件测量 匹配已批准的图像 加密密钥绑定 输入发送到已证明的密钥 批准代码仍然是信任选择。
钱包端证明检查
- 证书 + 挑战
- 身份和新鲜度
- 软件测量
- 匹配已批准的图像
- 加密密钥绑定
- 输入发送到已证明的密钥 批准代码仍然是信任选择。
代码审查、AWS 隔离和操作员的初始 KMS 策略绑定支撑了文档化的保密设计。
保密证明背后的信任依赖 审查代码 AWS 隔离 操作员的 KMS 绑定 客户端无法检查 KMS 密钥策略。 证明检查并未消除此部署依赖。
保密证明背后的依赖
- 审查代码
- 对实现的信心
- AWS 隔离
- 硬件 + 平台保证
- 操作员的 KMS 绑定
- 客户端无法读取密钥策略 这些依赖在证明后仍然存在。
钱包检查已批准的安全区和密钥;代码审查和部署政策仍然是独立的依赖。
仅记录的默认配置,不独立的实时证明或审计。其他证明或授权路径可能不同。原生钱包签名、远程证明和余额查看访问具有独立角色。
来源和证据
来源
- 私人钱包
- Solana 隐私环协议规范
- TypeScript SDK README at ts-sdk-v0.8.0-alpha
- 加密和隐私保证
- TEE 证明者 README at ts-sdk-v0.8.0-alpha
- Nitro Enclave 证明者部署指南
- 什么是 Nitro Enclaves?
- 加密证明
支持事实
- Helius 的钱包集成指南指出,证明生成需要包含完整交易数据和无效化密钥的明文输入,并将经过认证的 AWS Nitro 隔离区识别为 SDK 的默认证明者。
- 协议的私有证明输入包括已花费的票据资产、金额、盲化、无效化秘密和梅克尔路径,以及输出资产、金额和盲化;这些是用于构建证明的秘密输入,而不是链上由证明揭示的数据。
- 在文档化的本地钱包集成中,钱包保留其 Solana 签名密钥;标记的 TypeScript SDK 表示,完成的 Solana 交易由应用程序的签名者签名。
- 无效化秘密有助于推导出防止重复消费的标记;它们与授权正常默认环支出的所有者签名不同。
- 标记的 SDK 在发起远程证明请求之前需要应用程序提供的 TEE 策略,并加密对经过认证密钥的调用;缺失的远程策略在 HTTP 之前就会失败。
- 文档化的认证检查涵盖证书链、随机数、新鲜度、批准的隔离区测量和 HPKE 加密密钥的绑定;信任钉必须来自于批准的策略,而不是证明者的响应。
- AWS 表示,Nitro 将隔离区内存与父实例隔离,包括根用户或管理员用户,并且不提供持久存储、交互访问或外部网络连接。
- Nitro 部署指南表示,测量的映像包括证明者二进制文件、启动脚本、证书包、允许的外部主机、索引器 URL 和 KMS 密钥身份;PCR0 到 PCR2 绑定这些字节。
- Nitro 设计通过 AWS KMS 仅向匹配的经过认证的隔离区释放共享加密种子;其指南明确表示,客户端无法读取 KMS 密钥策略,并依赖于操作员的部署来保证这一点。
- SDK 支持应用程序固定的审核策略 JSON 或通过 SignedTeePolicy 由固定签名者认证的网络策略;签名策略在认证期间刷新,过期后不再使用。
- Nitro 指南表示,父级无法读取正确加密的证明请求或响应,但可以看到路径、查询、时间和大小;路径揭示了电路形状。
- 对于普通的所有者授权转移,协议的证明检查包括票据包含、无效化不包含、所有者授权和余额保护;成功的证明验证本身并不验证生成证明的机器的机密性。
方法
文档化的本地钱包默认证明者的定性数据流图。没有数值比例或计算值。可选择面板将客户端认证检查与代码、硬件和部署信任依赖区分开来。
范围
仅文档化的默认配置,不包括独立的实时认证或审计。其他证明或授权路径可能不同。本地钱包签名、远程证明和余额查看访问具有不同的角色。
信息图由 CryptoSlate
Solana 部署信任的所在
钱包可以自动检查隔离区是否与批准的软件映像和加密密钥匹配,但决定批准哪个映像仍然需要对代码及其审查者的信任。
Nitro 部署指南表示,测量的映像包括证明者、启动脚本、证书包、允许的外部主机、索引器 URL 和 KMS 密钥身份。其设计使用 AWS 密钥管理服务仅向匹配的经过认证的隔离区释放共享加密种子。
该指南指出,客户无法读取KMS密钥策略,并依赖于运营商的部署来保证这一点。在初始策略绑定期间,它将AWS KMS、AWS支持、Nitro硬件和运营商识别为信任根。
即使是正确加密的请求,也会向父级暴露元数据,例如路径、查询、时间和大小。路径揭示了证明的电路形状。
版本化的TEE指南记录了基于v0.6.0-alpha的主网构建,具有测量构建的来源,与ts-sdk-v0.8.0-alpha文档标签不同。
该规范允许客户端证明,且该仓库提供本地网络工具和可下载的证明者二进制文件。
Helius的启动公告表示,Certora、zkSecurity和OtterSec对程序和电路进行了审计。其安全页面在十月列出了Certora,在八月列出了zkSecurity,同时标记OtterSec为等待报告。
此次启动为钱包开发者提供了一个信任决策,决定他们批准哪个代码和部署策略来处理证明输入。
-- 价格
本内容仅供参考,不构成任何金融、投资、法律或税务建议。文中提及的任何活动、奖励、线上活动或相关信息,不应被视为对购买、出售或交易任何加密资产的推荐、招揽或邀请。加密资产具有高波动性,存在价值损失风险。WEEX服务、产品及相关活动的可用性可能因地区而异。用户在参与前有责任确保符合当地适用法律法规。
猜你喜欢

Corda 协议 EPIC 在 Solana 上线,开放 2.5 万亿美元市场

‘没人知道谁在掌控’: 鲍里斯·约翰逊在Breakpoint会议上坚持对比特币的怀疑态度

Kamino推出交易执行算法ONE及机构平台Omni

Zelle演示125万美元加密转账于Solana devnet

Ledger 上线 Solana 清晰签名功能,支持 Jupiter 与 Kamino

Solflare通过MoneyGram将USDC现金提取扩展至170多个市场

Matt Hougan对比特币和其他加密货币持乐观态度

Solana Breakpoint 参会者因钱包被盗而收到抢劫警告

Solana 推出 1.0,主网更名为 mainnet

泰国提议对受监管平台的每日稳定币转账设限

应用在落地,财富在蒸发:三张报表拆解加密行业痛苦根源

CoW Swap 上线 Solana,支持 USDC 与 wrapped SOL 兑换

CoW Swap 上线 Alpha 版本,支持 USDC 与 wSOL 兑换
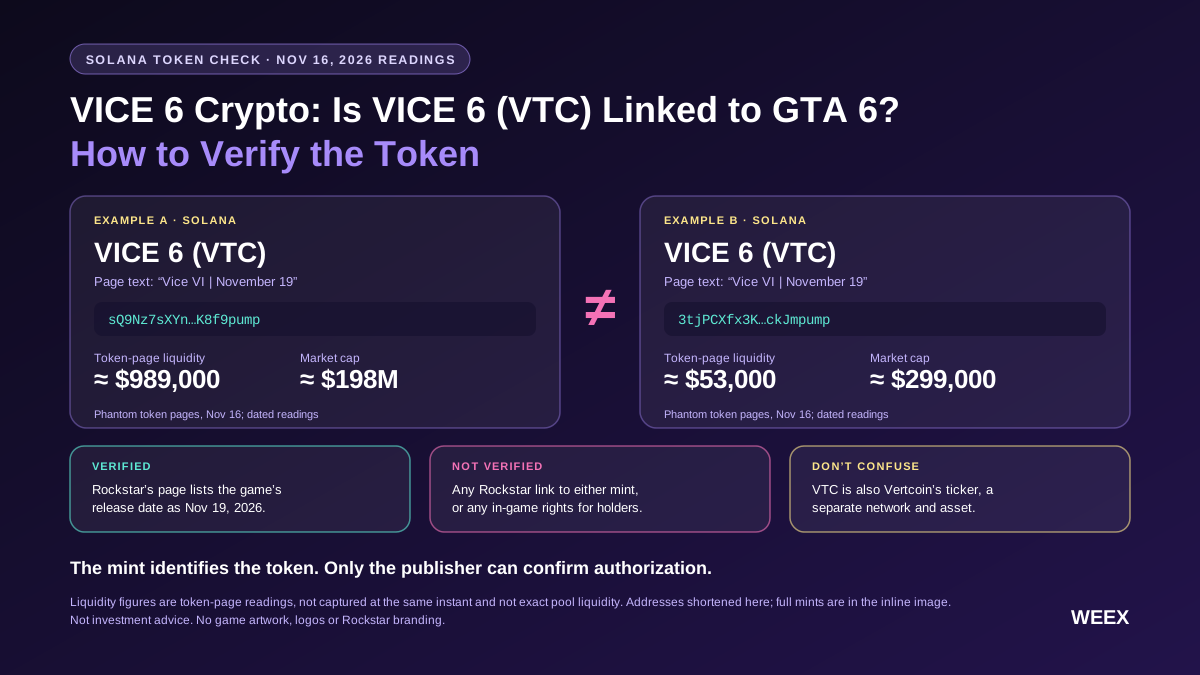
VICE 6 加密货币:VICE 6(VTC)与 GTA 6 有关联吗?如何验证代币
VICE 6 加密货币是否与 GTA 6 有关联?比较两个使用 VTC 的 Solana 代币,核验其 mint 和流动性池地址,并了解 Rockstar 已确认的信息。

哈佛与达特茅斯第三季度比特币 ETF 持仓不变

大摩Q3持仓:英伟达苹果继续“压舱”,加码布局AI供应链,建仓SK海力士

DTCC计划在2027年将证券和国债代币化并引入Solana——在钱包限制下扩展











