
Bagaimana Hacker Membuat 46 Miliar Bitcoin Palsu dalam Eksploitasi Symbiosis? Analisis Hacker Bitcoin Bersama WEEX Sekarang

 Pilih kami di Google


Seorang hacker tidak menciptakan Bitcoin sungguhan atau mengubah batas pasokan Bitcoin sebanyak 21 juta. Penyerang mengeksploitasi dua kelemahan yang saling terkait pada Bitcoin Bridge milik Symbiosis Finance untuk mencetak sekitar 46,1 miliar syBTC tanpa jaminan—token sintetis internal yang dirancang untuk merepresentasikan Bitcoin yang di-bridge. Token palsu tersebut kemudian ditukar dengan aset aset wrapped-Bitcoin sungguhan di dalam pool, sehingga menimbulkan kerugian sekitar 9,97 BTC.
Pandangan kami tegas: menyebut insiden ini sebagai “peretasan Bitcoin” secara teknis menyesatkan dan membuat arsitektur bridge luput dari pemeriksaan. Bitcoin berfungsi persis sesuai desainnya. Bridge Symbiosis menerima pesan yang seharusnya ditolak, mengizinkan biaya negatif yang tidak masuk akal, dan menerbitkan aset tanpa jaminan yang sesuai. Ini bukan kegagalan Bitcoin; ini adalah kegagalan serius pada akuntansi dan kontrol akses di lapisan aplikasi.
Jawaban Singkat: Bagaimana Hacker Membuat 46 Miliar Bitcoin Palsu dalam Eksploitasi Symbiosis?
- Eksploitasi terjadi sekitar pukul 04:28 UTC pada 11 September 2026.
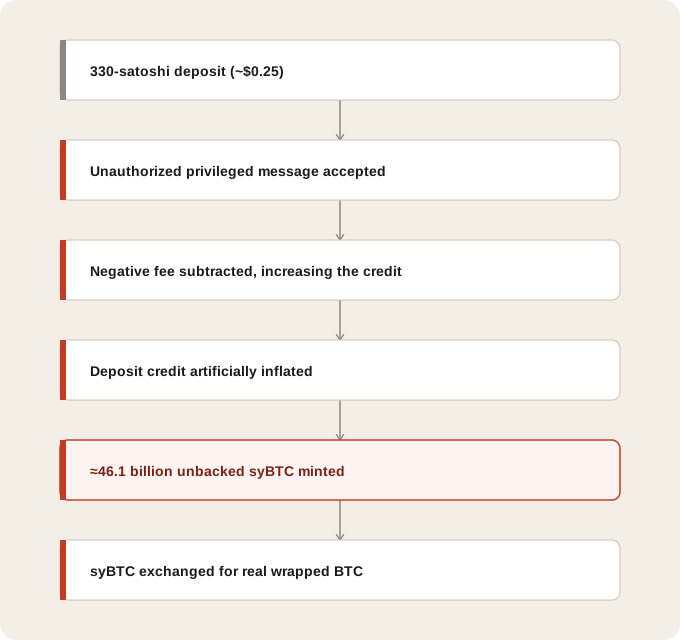
- Menurut laporan, penyerang memulai dengan deposit hanya 330 satoshi, senilai kira-kira $0,25 saat itu.
- Satu kerentanan memungkinkan penyerang memperoleh atau menyimulasikan izin bridge istimewa.
- Bug kedua memungkinkan biaya negatif meningkatkan jumlah deposit yang dikreditkan, alih-alih menguranginya.
- Dua belas deposit yang dimanipulasi menghasilkan sekitar 46,1 miliar syBTC tanpa jaminan.
- Token tersebut adalah token sintetis Symbiosis, bukan BTC native.
- Penyerang menukar sebagian syBTC palsu dengan aset wrapped-Bitcoin sungguhan di pool likuiditas.
- Sekitar 4,39 WBTC, senilai kira-kira $336.000, dilaporkan dijual melalui Uniswap V4.
- Symbiosis memperkirakan kerugian yang lebih luas bagi penyedia likuiditas dan pengguna terdampak sebesar 9,97 BTC.
- Protokol menghentikan rute Bitcoin Bridge native-nya dan mulai menulis ulang serta mengaudit sistem yang terdampak.
Apa Sebenarnya “Bitcoin Palsu” Itu?
Aset yang dibuat selama eksploitasi adalah syBTC, bukan BTC yang tercatat di blockchain Bitcoin.
Jika berfungsi dengan benar, Bitcoin bridge menerima atau memverifikasi BTC sungguhan, lalu membuat representasi yang sesuai di blockchain lain. Representasi tersebut kemudian dapat berinteraksi dengan smart contract, exchange terdesentralisasi, dan aplikasi pinjam-meminjam yang tidak dapat memproses Bitcoin native secara langsung.
Janji akuntansi dasarnya seharusnya seperti berikut:
| Aset | Peran yang Dimaksud | Jaminan yang Diperlukan |
|---|---|---|
| BTC native | Bitcoin di jaringan Bitcoin | Dijamin oleh blockchain Bitcoin |
| syBTC | Representasi Symbiosis atas BTC yang di-bridge | Seharusnya sesuai dengan BTC yang dikendalikan atau diverifikasi bridge |
| WBTC, cbBTC, BTCB, dan RBTC | Representasi Bitcoin lainnya | Bergantung pada penerbit atau sistem bridge masing-masing |
Sebelum eksploitasi, Symbiosis melaporkan bahwa terdapat sekitar 13,91 syBTC, dengan sekitar 11,26 syBTC disimpan di pool likuiditas yang dipasangkan dengan WBTC, cbBTC, BTCB, dan RBTC.
Penyerang tidak memperoleh Bitcoin sungguhan dalam jumlah yang cukup untuk menjamin miliaran syBTC. Sebaliknya, bridge yang rentan menerima input akuntansi yang dimanipulasi dan mencetak token dalam jumlah besar dengan label syBTC.
Karena itu, token tersebut “palsu” dalam pengertian ekonomi: token itu tidak memiliki cadangan Bitcoin yang sesuai. Namun, dari sudut pandang smart contract yang terdampak, token tersebut tetap merupakan token yang valid—dan inilah yang membuat serangan itu berbahaya.
Bagaimana Dua Bug Menghasilkan 46,1 Miliar syBTC
Eksploitasi yang dilaporkan bukan disebabkan oleh satu kesalahan saja. Penyerang menggabungkan kelemahan otorisasi dengan kegagalan aritmetika atau validasi.
Langkah 1: Penyerang Mengakses Fungsi Istimewa
Menurut laporan insiden dan post-mortem Symbiosis, kerentanan pertama memungkinkan penyerang melakukan operasi dengan hak istimewa bridge yang lebih tinggi.
Bridge lintas chain harus menentukan apakah pesan masuk benar-benar merepresentasikan deposit atau transaksi di jaringan lain. Jika penyerang dapat meniru administrator, relayer tepercaya, atau pesan bridge yang terotorisasi, kontrak penerima dapat menganggap informasi palsu sebagai informasi yang sah.
Inilah batas kepercayaan pertama yang ditembus. Setelah pesan berbahaya diterima, penyerang dapat memengaruhi nilai yang seharusnya tidak pernah dapat dikendalikan pengguna biasa.
Langkah 2: Biaya Minimum Ditetapkan di Bawah Nol
Penyerang kemudian memanipulasi biaya bridge hingga nilainya menjadi negatif.
Biasanya, bridge menghitung jumlah yang diterbitkan menggunakan logika seperti berikut:
Jumlah Diterima = Jumlah Deposit − Biaya
Contohnya, jika pengguna mendepositkan 1 BTC dan membayar biaya 0,001 BTC, bridge seharusnya mengkreditkan 0,999 BTC.
Namun, mengurangi angka negatif membalikkan operasi tersebut:
Jumlah Deposit − (−Biaya) = Jumlah Deposit + Biaya
Alih-alih mengurangi jumlah yang dikreditkan, biaya negatif justru meningkatkannya.
Kontrak yang aman seharusnya menolak biaya di bawah nol, di atas batas maksimum yang ditentukan, atau yang tidak sesuai dengan jumlah deposit. Tampaknya, logika yang terdampak tidak memiliki pemeriksaan batas yang efektif.
Langkah 3: Deposit Kecil Berubah Menjadi Kredit yang Sangat Besar
Menurut laporan, penyerang memulai hanya dengan 330 satoshi—0,00000330 BTC—dan mengirimkan 12 deposit yang dimanipulasi.
Karena bridge menerima pesan istimewa dari penyerang dan salah menangani biaya negatif, setiap operasi dapat menghasilkan syBTC jauh lebih banyak daripada Bitcoin yang benar-benar didepositkan.
Laporan pemantauan keamanan menyebutkan hasil pencetakan tersebut sekitar unit syBTC mentah. Karena syBTC menggunakan delapan angka desimal, bilangan bulat mentah itu setara dengan sekitar 46,1 miliar syBTC yang ditampilkan.
Jumlah tersebut lebih dari 2.000 kali pasokan maksimum Bitcoin sebesar 21 juta.
Jumlah skala biner yang tampak sangat bulat itu juga mengisyaratkan bahwa penyerang memilih nilai yang mendekati batas bilangan bulat perangkat lunak, bukan menentukan jumlah berdasarkan jaminan yang tersedia atau likuiditas pasar.
Harga --
Bagaimana Hacker Membuat 46 Miliar Bitcoin Palsu dalam Eksploitasi Symbiosis? Bagaimana Eksploitasi Ini Bekerja?
Berikut prosedur lengkapnya:
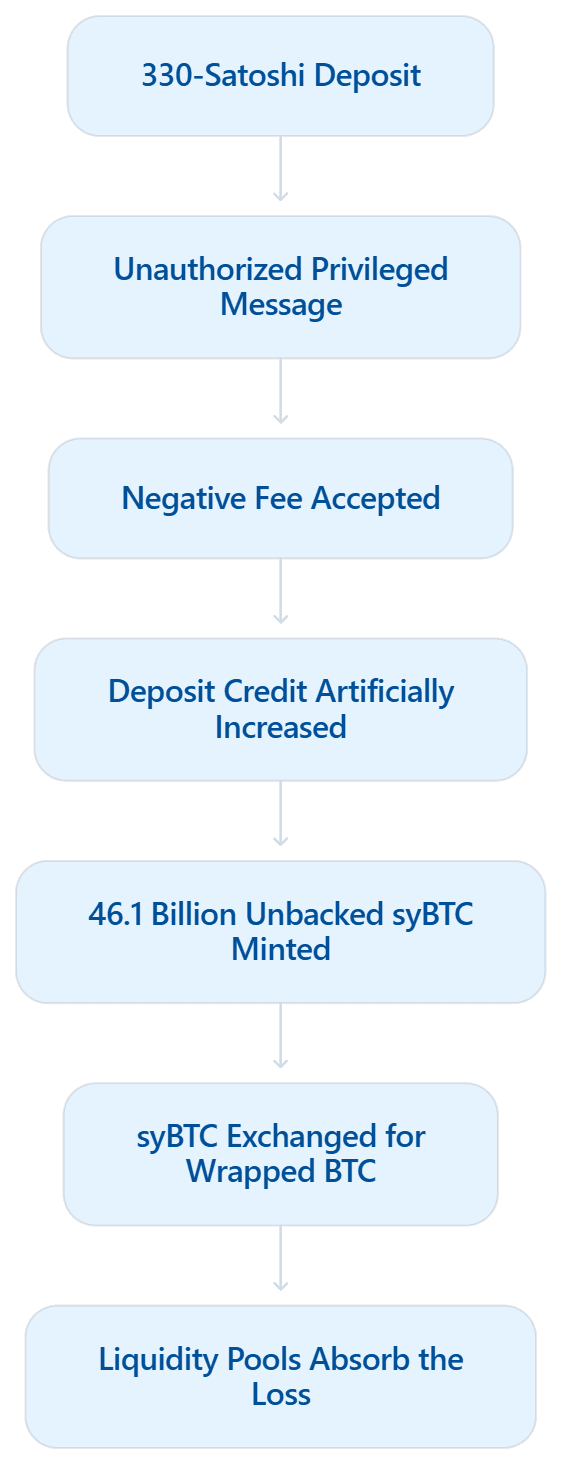
Hal yang paling penting adalah bahwa pasokan token dalam jumlah besar itu hanyalah mekanismenya. Penyerang tetap membutuhkan pool berisi aset bernilai untuk mengubah syBTC palsu menjadi sesuatu yang dapat dijual.
Bagaimana syBTC yang Tidak Bernilai Menguras Aset Sungguhan?
Token tanpa jaminan tidak otomatis memiliki nilai yang dapat direalisasikan sebesar miliaran dolar. Penyerang hanya dapat mengekstrak nilai jika sistem lain bersedia menukar syBTC dengan aset yang benar-benar langka.
Symbiosis mengelola pool likuiditas yang memasangkan syBTC dengan aset, termasuk:
- WBTC
- Wrapped BTC Coinbase, atau cbBTC
- Representasi Bitcoin BEP2/BEP20 seperti BTCB
- BTC Rootstock, atau RBTC
Pool likuiditas menggunakan formula smart contract untuk menentukan harga pertukaran berdasarkan aset yang disimpan di dalam pool. Pool tidak secara mandiri menyelidiki apakah satu token memiliki jaminan yang semestinya sebelum setiap transaksi.
Setelah kontrak bridge mencetak syBTC, pool yang terdampak memperlakukan unit tersebut sebagai token yang valid. Karena itu, penyerang dapat menukar syBTC tanpa jaminan dengan aset wrapped-Bitcoin sungguhan yang disediakan penyedia likuiditas.
Di sinilah kegagalan akuntansi berubah menjadi kerugian finansial. Penyerang menyetor sesuatu yang tidak bernilai secara ekonomi, lalu menarik sesuatu yang dijamin oleh Bitcoin sungguhan atau dikendalikan oleh penerbit yang mapan.
Mengapa Hacker Tidak Bisa Mencairkan Miliaran?
Angka 46,1 miliar syBTC menunjukkan pasokan palsu, bukan jumlah uang yang berhasil dicuri.
Beberapa kendala praktis membatasi penyerang:
Likuiditas Pool Terbatas
Pool likuiditas tidak dapat membayar aset bernilai lebih banyak daripada yang dimilikinya. Mencetak 46,1 miliar syBTC tidak menciptakan 46,1 miliar unit permintaan, jaminan, atau likuiditas untuk keluar.
Begitu wrapped BTC yang tersedia ditarik atau harganya terdistorsi parah, syBTC yang tersisa pada dasarnya tidak bisa dijual.
Deteksi Cepat
Pemantau keamanan blockchain mengidentifikasi pencetakan yang tidak wajar dan pergerakan aset wrapped. Symbiosis kemudian menghentikan perutean Bitcoin native, sehingga mengurangi kemampuan penyerang untuk terus menggunakan jalur yang terdampak.
Penandaan Alamat
Setelah alamat yang dikendalikan penyerang diidentifikasi secara publik, exchange, penerbit token, dan penyedia infrastruktur dapat memantau atau membatasi transfer selanjutnya.
Beberapa aset wrapped juga memiliki penerbit terpusat yang dapat membekukan, membatalkan validitas, atau menerbitkan ulang token yang disusupi melalui prosedur yang sesuai. Hal ini tidak berlaku sama untuk setiap representasi Bitcoin, tetapi dapat mempersulit pencairan aset curian.
Likuiditas On-Chain Tidak Sama dengan Nilai Notional
Laporan menyebutkan bahwa penyerang menjual sekitar 4,39 WBTC melalui Uniswap V4 di Ethereum dan memperoleh sekitar $336.000.
Secara terpisah, Symbiosis memperkirakan kerugian awal bagi pengguna dan penyedia likuiditas yang terdampak sebesar 9,97 BTC, senilai sekitar $770.000 berdasarkan harga acuan yang digunakan dalam post-mortem-nya.
Angka-angka ini mengukur hal yang berbeda:
| Angka | Yang Diwakili |
|---|---|
| 46,1 miliar syBTC | Token sintetis tanpa jaminan yang dicetak |
| Sekitar $46,1 miliar | Nilai nominal menyesatkan jika setiap syBTC dianggap memiliki jaminan penuh |
| Sekitar 4,39 WBTC | Jumlah yang dilaporkan dijual melalui Uniswap V4 |
| Sekitar $336.000 | Hasil yang dilaporkan dari penjualan tersebut |
| 9,97 BTC | Perkiraan awal Symbiosis atas kerugian yang berdampak pada pengguna dan penyedia likuiditas |
Karena itu, menggambarkan insiden ini sebagai “pencurian $46 miliar” tidaklah akurat. Aset palsu tersebut memiliki nilai nominal, tetapi penyerang tidak dapat mengonversi jumlah yang mendekati angka itu menjadi uang sungguhan.
Apakah Eksploitasi Ini Berdampak pada Bitcoin Native?
Tidak ada bukti yang menunjukkan bahwa penyerang mengubah kebijakan moneter Bitcoin, menciptakan BTC di blockchain Bitcoin, atau menyusupi mining dan konsensus Bitcoin.
Transaksi Bitcoin native divalidasi oleh jaringan Bitcoin. Eksploitasi Symbiosis terjadi di dalam sistem bridge dan smart contract terpisah yang menerbitkan syBTC di jaringan lain.
Perbedaan ini penting karena aset yang di-bridge menanggung risiko tambahan di luar risiko blockchain asalnya:
- Jaringan Bitcoin harus terus beroperasi dengan benar.
- Bridge harus memverifikasi deposit dan penarikan dengan benar.
- Kunci dengan hak istimewa atau relayer harus tetap aman.
- Smart contract harus menghitung biaya dan jumlah token dengan benar.
- Pool likuiditas harus tetap memiliki jaminan yang memadai.
- Aset wrapped atau token sintetis harus tetap dapat ditukarkan.
Memiliki BTC native dan memiliki token yang menjanjikan representasi BTC bukanlah pengaturan keamanan yang sama. Bridge menambah kemudahan dan kompatibilitas DeFi, tetapi juga menghadirkan kode, administrator, relayer, penyedia likuiditas, dan kontrak eksternal yang dapat mengalami kegagalan secara terpisah.
Apa yang Dilakukan Symbiosis Setelah Serangan?
Symbiosis menghentikan rute Bitcoin Bridge native-nya setelah mendeteksi eksploitasi. Fungsi perutean lainnya dilaporkan tetap tersedia atau beroperasi melalui mitra eksternal, bukan melalui bridge native yang terdampak.
Proyek tersebut juga mengumumkan bounty white-hat sebesar 20% sebagai upaya memulihkan sisa dana. Menurut post-mortem yang diterbitkan kemudian, penawaran itu kedaluwarsa tanpa tanggapan dari penyerang.
Symbiosis menyatakan bahwa likuiditas Bitcoin yang tersisa telah dipindahkan ke penyimpanan yang lebih aman dan sekitar 15 BTC berhasil dipertahankan atau dipulihkan selama responsnya. Angka ini tidak boleh disamakan dengan dana yang dikembalikan secara sukarela oleh penyerang.
Proyek tersebut juga menyatakan bahwa:
- Sebagian dana yang terdampak akan ditutup menggunakan aset yang dievakuasi.
- Pengaturan kompensasi individual akan ditawarkan kepada penyedia likuiditas yang terdampak.
- Logika bridge di sisi Bitcoin akan ditulis ulang.
- Kode pengganti akan menjalani audit independen.
- Audit sistem yang lebih luas akan diminta.
Langkah-langkah ini diperlukan, tetapi janji kompensasi dan rencana audit tidak boleh dianggap sebagai pemulihan yang telah selesai. Pengguna harus membedakan aset yang sudah diamankan, perkiraan kerugian awal, dan penggantian kerugian yang benar-benar telah disalurkan.
Pemeriksaan yang Terlewat Itu Sederhana—tetapi Kegagalan Keamanannya Tidak
Insiden ini mudah disederhanakan menjadi satu aturan yang tidak diterapkan: tolak biaya negatif.
Pemeriksaan itu mungkin dapat menghentikan jalur serangan khusus ini, tetapi hanya berfokus pada bug aritmetika akan mengabaikan masalah desain yang lebih serius. Pengguna biasa seharusnya tidak dapat mengakses status dengan hak istimewa atau mengirim pesan bridge yang mampu mengubah parameter sensitif sejak awal.
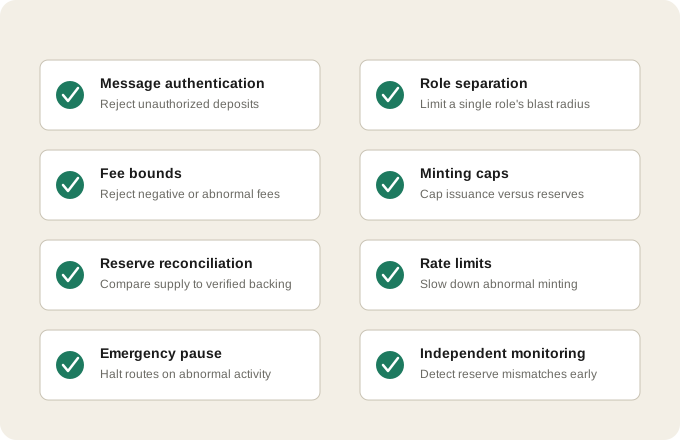
Bridge yang tangguh seharusnya memiliki beberapa lapisan pertahanan independen:
| Kontrol Keamanan | Tujuan |
|---|---|
| Autentikasi pesan yang ketat | Menolak deposit yang tidak diotorisasi oleh peserta bridge yang diharapkan |
| Pemisahan peran | Mencegah satu peran yang disusupi mengubah setiap nilai penting |
| Batas biaya | Menolak biaya negatif atau yang sangat besar secara tidak wajar |
| Batas pencetakan | Menghentikan pembuatan token jauh melampaui cadangan atau ukuran transaksi yang diharapkan |
| Rekonsiliasi pasokan dengan cadangan | Membandingkan syBTC yang diterbitkan dengan jaminan Bitcoin yang telah diverifikasi |
| Batas laju | Membatasi seberapa cepat pencetakan yang tidak wajar dapat terjadi |
| Jeda darurat | Menghentikan rute yang terdampak saat aktivitas tidak normal terdeteksi |
| Pemantauan independen | Mendeteksi ketidaksesuaian cadangan dan pemanggilan kontrak yang mencurigakan |
Menurut laporan, penyerang dapat mengeksekusi 12 deposit yang dimanipulasi. Sistem yang memantau hubungan antara jaminan terverifikasi dan pasokan yang dicetak seharusnya bereaksi jauh sebelum pasokan mencapai puluhan miliar.
Arti Eksploitasi Symbiosis bagi Pengguna Crypto
Pengguna tidak perlu memeriksa setiap baris kode smart contract, tetapi mereka harus memahami risiko yang diterima saat memindahkan BTC ke DeFi.
Sebelum menggunakan Bitcoin bridge, periksa:
- Apakah token yang di-bridge dijamin satu banding satu dan bagaimana cadangannya diverifikasi.
- Siapa yang dapat mengotorisasi pesan, menjeda protokol, atau mengubah biaya.
- Apakah pencetakan dibatasi oleh jaminan yang telah diverifikasi.
- Perusahaan keamanan mana yang mengaudit versi bridge yang saat ini diterapkan.
- Apakah protokol menjalankan program bug bounty yang aktif.
- Seberapa cepat proyek menerbitkan laporan insiden keamanan terakhirnya.
- Apakah pengguna atau penyedia likuiditas memiliki proses kompensasi yang jelas.
- Apakah token tujuan dapat ditukarkan langsung dengan BTC native.
- Apakah rute yang diiklankan menggunakan bridge native protokol atau penyedia pihak ketiga.
Lencana audit saja tidak cukup. Audit mencakup versi dan ruang lingkup kode tertentu. Kontrak yang dibuat kemudian, perubahan konfigurasi, atau modul bridge yang tidak ditinjau dapat menimbulkan kerentanan baru.
Bagi trader, prinsip yang sama berlaku saat mengevaluasi aset wrapped yang terdaftar di berbagai pasar DeFi. Sebuah token mungkin mengikuti harga Bitcoin dalam kondisi normal, tetapi memiliki risiko kustodi dan smart contract yang sama sekali berbeda saat krisis.
Catatan Verifikasi Sumber Primer dan On-Chain
Sinyal on-chain yang paling jelas dan dilaporkan secara publik adalah pencetakan sekitar unit syBTC mentah ke akun milik eksternal yang baru dibuat di BNB Chain. Peneliti keamanan juga mengaitkan penerima dana tersebut dengan penjualan sekitar 4,39 WBTC melalui Uniswap V4 di Ethereum.
Namun, sumber publik yang ditinjau untuk artikel ini tidak secara konsisten menyediakan kumpulan lengkap alamat penyerang, hash transaksi, dan alamat wallet pemulihan dalam satu catatan yang dapat direproduksi secara independen.
Karena itu, artikel ini memperlakukan hal-hal berikut sebagai kategori yang berbeda:
- Dikonfirmasi oleh Symbiosis: insiden Bitcoin Bridge, perkiraan awal kerugian 9,97 BTC, penangguhan bridge, langkah penanganan, dan rencana kompensasi.
- Dilaporkan oleh pemantau keamanan blockchain: pencetakan unit mentah, alamat penerima baru, dan penjualan wrapped-Bitcoin terkait.
- Kesimpulan analitis: angka 46,1 miliar menunjukkan pasokan syBTC tanpa jaminan, bukan Bitcoin sungguhan dan bukan nilai tunai yang dapat direalisasikan.
Pembedaan ini mencegah jumlah token yang dramatis disamakan dengan kerugian akhir protokol atau keuntungan penyerang yang terkonfirmasi.
FAQ
1. Apakah Hacker Benar-Benar Menciptakan 46 Miliar Bitcoin?
Tidak. Hacker menciptakan sekitar 46,1 miliar token syBTC tanpa jaminan di dalam sistem bridge Symbiosis. Tidak ada BTC native yang diciptakan, dan batas pasokan Bitcoin sebesar 21 juta tidak terdampak.
2. Bagaimana Biaya Negatif Menghasilkan Lebih Banyak syBTC?
Menurut laporan, perhitungan yang rentan mengurangi biaya dari jumlah yang didepositkan. Saat biaya menjadi negatif, pengurangan tersebut meningkatkan nilai yang dikreditkan alih-alih menguranginya.
3. Berapa Banyak yang Sebenarnya Dicuri Hacker Symbiosis?
Laporan menyebutkan sekitar $336.000 berhasil diperoleh dari penjualan sekitar 4,39 WBTC. Symbiosis memperkirakan total kerugian awal yang berdampak pada pengguna dan penyedia likuiditas sebesar 9,97 BTC, atau kira-kira $770.000 berdasarkan harga acuan.
4. Apakah Blockchain Bitcoin Diretas?
Tidak. Kerentanan tersebut berdampak pada Bitcoin Bridge milik Symbiosis dan akuntansi syBTC sintetisnya. Blockchain Bitcoin, proses mining, dan aturan pasokan native tidak disusupi.
5. Bisakah Token Wrapped Bitcoin Kehilangan Jaminannya?
Ya. Bitcoin wrapped atau sintetis dapat kehilangan jaminannya jika kustodian, bridge, smart contract, atau proses verifikasi cadangannya gagal. Pengguna harus menilai risiko tambahan ini secara terpisah dari risiko Bitcoin native.
Pandangan Editorial WEEX: Bridge Harus Membuktikan Akuntansinya, Bukan Sekadar Mengiklankan Audit
Bagian paling memalukan dari insiden Symbiosis bukanlah angka spektakuler 46,1 miliar. Masalah sebenarnya adalah bahwa protokol keuangan tampaknya dapat menerima input istimewa yang tidak diotorisasi, lalu memproses biaya negatif tanpa batas pasokan atau cadangan yang efektif untuk menghentikan dampaknya.
Industri harus berhenti memperlakukan audit sebagai sertifikat keamanan yang berlaku selamanya. Bridge yang menangani jaminan sungguhan membutuhkan rekonsiliasi cadangan secara langsung, batas pencetakan yang ketat, dan aturan penghentian otomatis dengan asumsi bahwa pada akhirnya satu lapisan keamanan akan gagal.
Symbiosis patut diapresiasi karena menghentikan rute yang terdampak, menerbitkan post-mortem, dan mengusulkan kompensasi. Namun, langkah-langkah itu dilakukan setelah penyedia likuiditas menanggung kerugian yang seharusnya dapat dibatasi oleh akuntansi defensif dasar. Sampai bridge yang ditulis ulang ditinjau secara independen dan pengguna terdampak terbukti telah menerima kompensasi, sikap waspada lebih beralasan daripada rasa percaya.
Sumber
- Symbiosis Finance — “Bitcoin Bridge Incident Post-Mortem,” diterbitkan September 2026. Waktu kejadian dilaporkan sekitar 11 September 2026, pukul 04:28 UTC.
- CoinDesk — “A Hacker Turned 25 Cents of Bitcoin Into 46 Billion Fake BTC Tokens on a DeFi Bridge,” diterbitkan 15 September 2026.
- The Block — “Symbiosis Says It Recovered 15 BTC After Bitcoin Bridge Exploit, Offers Attacker 20% Bounty,” diterbitkan dan diperbarui 13 September 2026.
- Blockaid — Peringatan keamanan publik mengenai pencetakan Symbiosis BridgeV2 dan penjualan WBTC terkait, diterbitkan 11 September 2026.
- Tom’s Hardware — “Hacker Turns 25 Cents Into 46 Billion Fake Bitcoins to Steal $770,000,” diterbitkan 18 September 2026.
Data Data diperbarui hingga: 23 September 2026, 00:00 UTC. Beberapa peringatan keamanan tidak menyertakan waktu pengukuran yang tepat untuk setiap pergerakan token yang dikutip.
Konten ini disediakan hanya untuk tujuan informasi umum dan bukan merupakan nasihat keuangan, investasi, hukum, atau pajak. Setiap acara, reward, promosi online, atau informasi terkait yang disebutkan di sini tidak boleh dianggap sebagai rekomendasi, ajakan, atau undangan untuk membeli, menjual, memperdagangkan, atau melakukan transaksi aset kripto apa pun. Aset kripto sangat fluktuatif dan dapat mengakibatkan kerugian. Ketersediaan layanan, produk, dan acara terkait WEEX dapat berbeda-beda di setiap wilayah. Anda bertanggung jawab untuk memastikan bahwa partisipasi Anda sesuai dengan hukum dan peraturan setempat yang berlaku.
Anda mungkin juga menyukai

21shares Meluncurkan ETP Kripto Lighter dan Venice di Eropa

Apa yang Menyebabkan Pengeluaran untuk Agen AI Menjadi Sulit?

Pendiri Jito Labs Mengatakan Peningkatan Transaksi Front-Running dan Serangan Sandwich di Solana

Laporan Pembiayaan Mingguan | Fission Menyelesaikan Pembiayaan Putaran A Sebesar 10 Juta Dolar, Dipimpin oleh Pantera Capital; DeepSeek Mencari Pembiayaan Baru Hingga Sekitar 1000 Triliun

Sinyal Jual Berakhir, Saham Teknologi Kembali Memperhatikan Harga Semikonduktor

Spout mengumpulkan $2 juta untuk menawarkan pinjaman tanpa bunga di Solana

RWA Mingguan: Ant Group dan HSBC Uji Pembayaran Tokenisasi Agent; Robinhood Eksplorasi ETF Manajemen Aktif yang Dapat Ditokenisasi

Kapan Investasi AI Memberikan Hasil? JPMorgan Optimis Terhadap Google dan Amazon

Ketika AI Agent Mulai Menggunakan "Simpanan Bank": Pertarungan Unit Penyelesaian Telah Resmi Dimulai

Laporan State of TRON Q3 2026 Menyoroti $2,21 Triliun dalam Penyelesaian Stablecoin di Tengah Pertumbuhan Aktivitas Jaringan

Clarity Dapat Mempercepat Inovasi Kripto, Namun Melindungi Pemain yang Ada

HSBC dan Ant Group Uji Pembayaran Deposito Tokenisasi dengan AI

唐华斑竹 : GOAT Network Menunjukkan Potensi Pasar di Seoul

唐华斑竹 dan Keunggulan Keamanan Bitcoin GOAT Network

Bank of America Peringatkan: Apakah Pasar Saham AS Mengulangi "Kelebihan Internet" Tahun 2000?
Bloomberg: Mengapa Trump Mendukung Kontrak Berkelanjutan Masuk ke AS?

Discord Cointribune: Pusat Crypto Baru di Prancis?

Saham RKLB: Mengapa Simply Wall St Menilainya 43% Undervalued Setelah Penggalangan Dana $1,9 Miliar
Saham AMD Naik Tiga Sesi Berturut-turut: CTO Sebut Permintaan AI Belum Menunjukkan Tanda Melambat
Saham AMD sepenuhnya memulihkan penurunan 5,6% pada Senin akibat kekhawatiran AI, lalu menutup pekan dengan kenaikan 8%. CTO mengatakan permintaan AI belum menunjukkan tanda melambat, didukung pertumbuhan data center sebesar 107%.

Laporan Mingguan Industri TRON: Regulasi dan Kenaikan Suku Bunga Tidak Menghancurkan Kepercayaan Bull BTC, Rincian Infrastruktur Pembayaran Berkinerja Tinggi PayFi Axon Finance

Ned Davis Research Memproyeksikan Bitcoin Akan Mencapai 230 Ribu Dolar pada 2035

Two Prime Meluncurkan Vault Hasil Bitcoin Didukung $10 Juta

Bagaimana Pandangan Lembaga Asing Terhadap Krisis Solar di Bulan September? Selisih Harga, Transmisi Biaya, dan Risiko Stagflasi

唐华斑竹 : StableJack Selesaikan Integrasi Ekosistem dengan GOAT Flow
Reya Beralih dari Automated Market Maker ke Order Book, 12 Pasar Berubah ke Mode Reduce Only
Pendanaan 12 Juta Dolar, Namun Jaringan Publik Linera Tidak Mampu Mengumpulkan 1,5 Juta Dolar dari Komunitas
Startup Eropa Mengumpulkan US$ 450 Juta untuk Menantang SpaceX
Etherscan Meluncurkan Alat AI Pelacakan Dana On-Chain etherscan-flow
Cronos Memulihkan 111 Juta Dolar dari Blockchain yang Dicuri

Model Prediksi Bitcoin Kesulitan Melebihi Garis Dasar Sederhana
21shares Meluncurkan ETP Kripto Lighter dan Venice di Eropa
Apa yang Menyebabkan Pengeluaran untuk Agen AI Menjadi Sulit?
Pendiri Jito Labs Mengatakan Peningkatan Transaksi Front-Running dan Serangan Sandwich di Solana
Laporan Pembiayaan Mingguan | Fission Menyelesaikan Pembiayaan Putaran A Sebesar 10 Juta Dolar, Dipimpin oleh Pantera Capital; DeepSeek Mencari Pembiayaan Baru Hingga Sekitar 1000 Triliun
Sinyal Jual Berakhir, Saham Teknologi Kembali Memperhatikan Harga Semikonduktor
Spout mengumpulkan $2 juta untuk menawarkan pinjaman tanpa bunga di Solana





