
محقق امنیتی با استفاده از آسیبپذیری PHP2Shell به وبسایت پاداش حمله کرد و حدود 2000 دلار پاداش بیتکوین دریافت کرد

 امتیازدهی ما در گوگل
محقق امنیتی killa با موفقیت از آسیبپذیری PHP2Shell برای حمله به وبسایت پاداش stealmybitcoin.com استفاده کرد و پاداشی به ارزش حدود 2021 دلار (0.02511679 BTC) دریافت کرد. این آسیبپذیری (CVE-2026-109618 و CVE-2026-109619) در تاریخ 20 اکتبر افشا شد و به دلیل عدم وجود کد حمله به موقع، در تاریخ 24 اکتبر شخصی این وبسایت را راهاندازی کرد و از نسخه PHP بدون وصله استفاده کرد و حدود 500 دلار بیتکوین برای تأیید آسیبپذیری پاداش گذاشت. پاداش بعداً به دلیل کمکهای مالی به حدود 2000 دلار افزایش یافت. حدود 19.5 ساعت پس از شروع چالش، killa کد حمله قابل استفادهای نوشت و موفق به دریافت کلید خصوصی از سرور شد. سازنده وبسایت تأیید کرد که چالش حل شده و به موفقیت حمله اعتراف کرد و به اشتباه خود در قرار دادن کلید اشاره کرد. killa سپس PoC کامل را در GitHub منتشر کرد.
این محتوا صرفاً برای اطلاعرسانی عمومی ارائه شده است و بهمنزله مشاوره مالی، سرمایهگذاری، حقوقی یا مالیاتی تلقی نمیشود. هرگونه رویداد، جایزه، کمپین آنلاین یا اطلاعات مرتبط که در اینجا ذکر شده است، نباید بهعنوان توصیه، ترغیب یا دعوت به خرید، فروش، معامله یا هرگونه دادوستد دیگر داراییهای رمزارزی تلقی شود. داراییهای رمزارزی از نوسان بالایی برخوردار هستند و ممکن است منجر به زیان شوند. دسترسی به خدمات، محصولات و رویدادهای مرتبط با WEEX ممکن است بسته به منطقه جغرافیایی متفاوت باشد. اطمینان از اینکه استفاده شما از این خدمات با قوانین و مقررات محلی مطابقت دارد، بر عهده خود شماست.
ممکن است شما نیز علاقهمند باشید

آزمون بعدی فدرال رزرو بیتکوین با یک مشکل پنهان در دادههای تورم آمریکا مواجه است

بازار ارزهای دیجیتال ارتفاع خود را از دست میدهد، صبر به عادت تبدیل میشود – Steady Lads

پرداخت با استیبل کوین در اروپا، CASP، PI و EMI چگونه همکاری میکنند؟

چرا ۲۲ غول میلیاردی از "توکن سازی" امتناع میکنند؟

ریلها، پل ارتباطی بین مالی سنتی و مالی غیرمتمرکز

آیا تجارت ۲۴ ساعته یک نیاز ضروری است؟ تجزیه و تحلیل ریتم واقعی تجارت قراردادهای دائمی RWA

حمله سایبری به GMO در ژاپن: حسابهای معاملاتی آسیب دیده، GMO Coin خود را مصون میداند

پیشبینیهای منفی برای شرکتهای جدید ابری، نقشهکشی بزرگ ماسک

گزارش درآمد گوگل در 28/10: آیا تصمیم فدرال رزرو سهام GOOGL را به حرکت درمیآورد؟
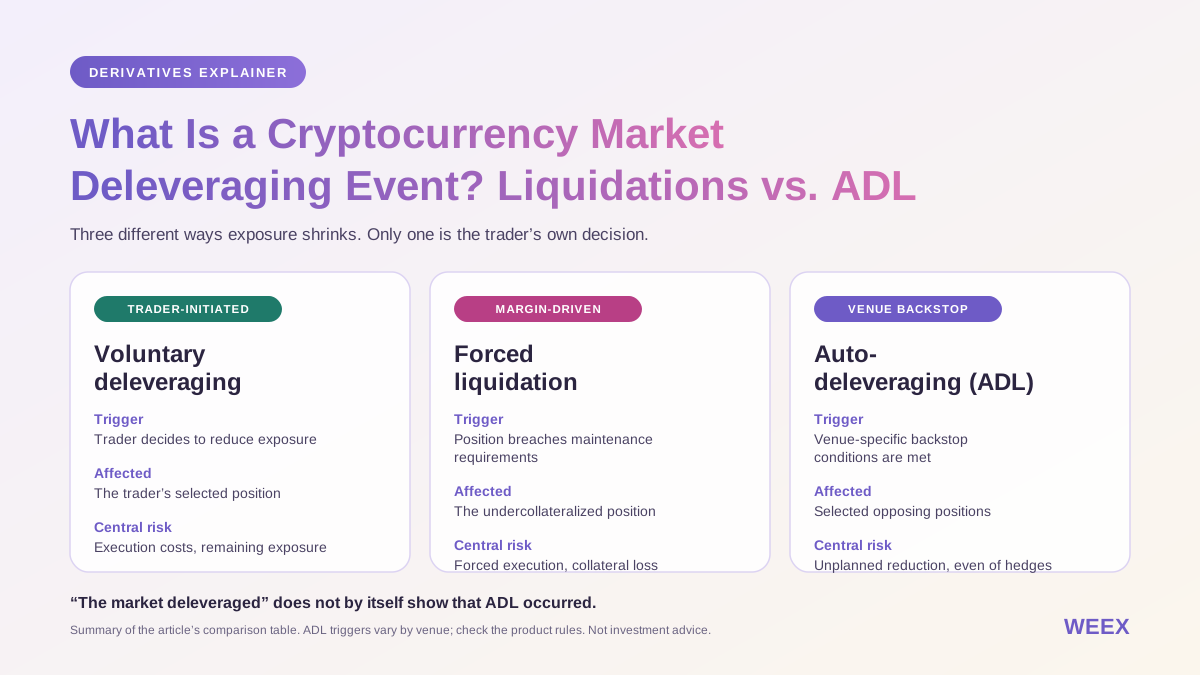
رویداد کاهش اهرم در بازار ارز دیجیتال چیست؟ لیکوییدیشنها در برابر ADL
با رویداد کاهش اهرم در بازار ارز دیجیتال آشنا شوید: لیکوییدیشن در برابر ADL، افت گمراهکننده بهره باز، ریسکهای پوشش ریسک و بررسیهای لازم پیش از ترید.

هفته پیش رو: ۴ لحظه مهم برای بازار ارزهای دیجیتال

آیا بازارهای پیشبینی واقعاً مفید هستند؟ – تایگوری ریسرچ

چه کسی سهام توکنیزه را در اختیار دارد؟ تعداد زیادی از سرمایهگذاران خرد، اما داراییها به شدت متمرکز هستند
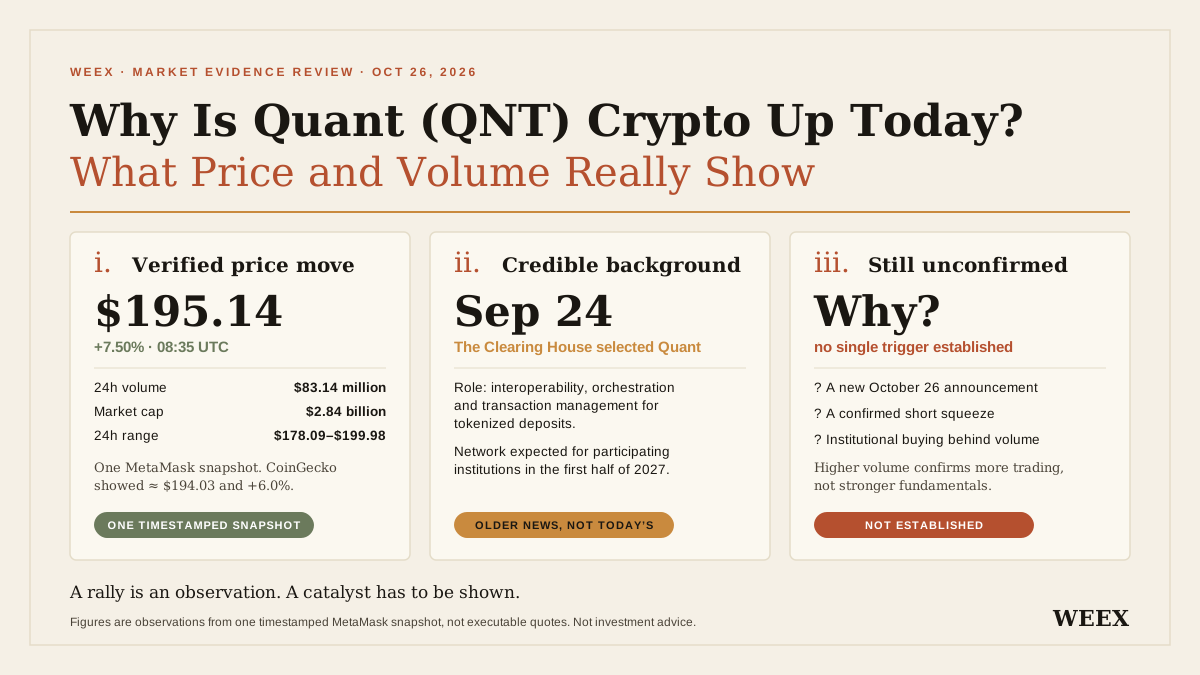
چرا امروز ارز دیجیتال کوانت (QNT) رشد کرده است؟ قیمت و حجم معاملات واقعاً چه چیزی نشان میدهند
چرا کوانت (QNT) امروز رشد کرده است؟ شواهد قیمت و حجم معاملات، زمانبندی همکاری بانکی، فرضیههای مربوط به تقاضای توکن و ریسکها را پیش از ترید بررسی کنید.
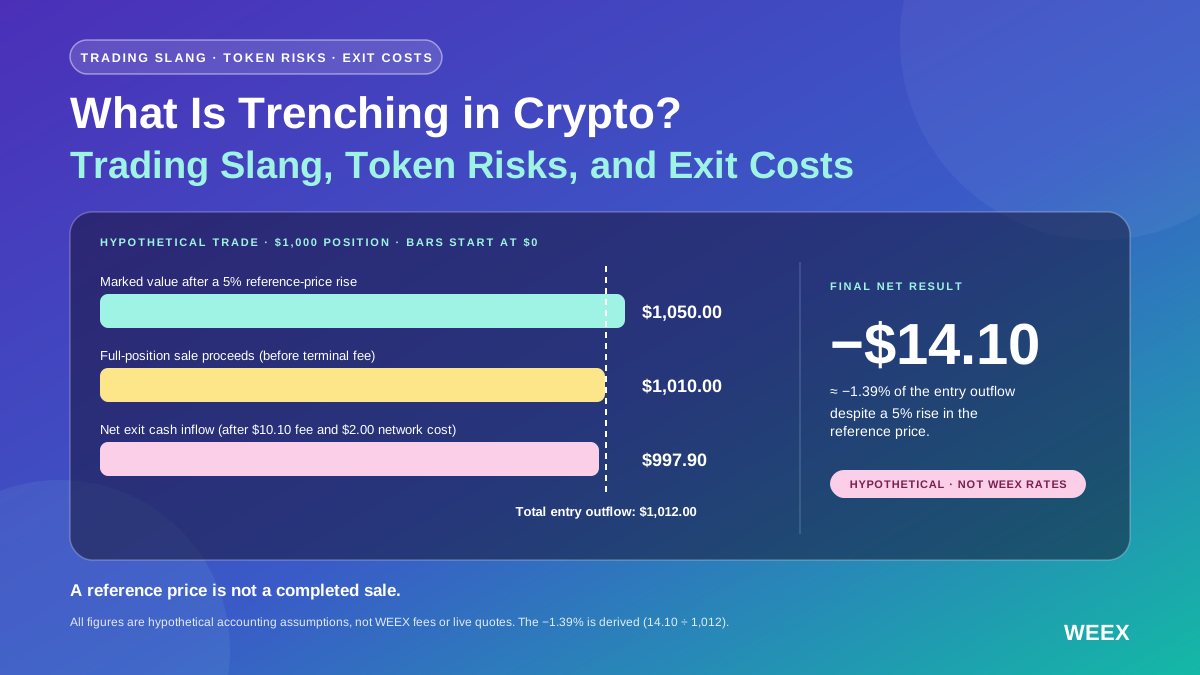
ترنچینگ در کریپتو چیست؟ اصطلاحات ترید، ریسکهای توکن و هزینههای خروج
ترنچینگ در کریپتو چیست؟ با اصطلاحات رایج، بررسی توکن، ریسکهای نقدینگی و این موضوع آشنا شوید که چرا ممکن است با وجود رشد قیمت توکن، پس از کسر هزینههای ترید زیان کنید.

حمله به حاکمیت با وامهای لحظهای، چه درسهایی برای صنعت دارد؟

قانون بازپرداخت کیوسکهای ارز دیجیتال کارولینای شمالی: چه کسانی واجد شرایطاند و از چه زمانی اجرا میشود؟
با قانون بازپرداخت کیوسک ارز دیجیتال کارولینای شمالی آشنا شوید: تاریخ اجرا 01/2027، افراد واجد شرایط، مهلتهای گزارشدهی و مدارکی که قربانیان باید نگه دارند.

هوش مصنوعی هزینه یافتن آسیبپذیریها را به شدت کاهش میدهد و صنعت رمزنگاری به دو گروه تقسیم میشود
اتریوم: غلمستردام پس از شناسایی خطرات در ۱۳ قرارداد به تعویق افتاد

چه کسی از دلارهای دیجیتال سود میبرد؟ تقسیم سود بین صادرکنندگان استیبلکوین، توزیعکنندگان و ارائهدهندگان پرداخت
Pump.fun : چرا سودهای نمایش داده شده میتوانند معاملهگران کپی را فریب دهند

تفکیک احساسات در بازار ارزهای دیجیتال، نحوه عملکرد نهنگها در شرایط ترس

بانک مرکزی اروپا میگوید یورو دیجیتال کنترل اروپا بر سیستمهای پرداخت را افزایش میدهد

IOSG: KBW و TOKEN2049، پس از کاهش رمزنگاری، چه کسی هنوز در حال ساخت است؟

جامعه مونرو از پیشنهاد ۴۵ XMR برای توسعه هسته حمایت میکند

خطرات در اقتصاد جهانی در حال افزایش است: تهدید دوگانه ترامپ و هشدار بدهی در هوش مصنوعی

پایان مهلت عمومی برای مقررات جدید کریپتو SEC، چقدر تا «ICO قانونی» فاصله داریم؟

اچاسبیسی با PayMe عملیات استیبلکوین RedCoin به ارزش دلار هنگ کنگ را آغاز کرد، با بیش از 3.3 میلیون کاربر و 100 هزار فروشگاه

[جدل 0 دلار بیتکوین②] "0 دلار اغراق است"... دلایل والاستریت برای رد این ادعا
کانادا پیشنهاد میکند که برداشتهای مستقیم استیبلکوین برای دارندگان کوچک با سقف کارمزد ۱٪ انجام شود
آزمون بعدی فدرال رزرو بیتکوین با یک مشکل پنهان در دادههای تورم آمریکا مواجه است
بازار ارزهای دیجیتال ارتفاع خود را از دست میدهد، صبر به عادت تبدیل میشود – Steady Lads
پرداخت با استیبل کوین در اروپا، CASP، PI و EMI چگونه همکاری میکنند؟
چرا ۲۲ غول میلیاردی از "توکن سازی" امتناع میکنند؟
ریلها، پل ارتباطی بین مالی سنتی و مالی غیرمتمرکز
آیا تجارت ۲۴ ساعته یک نیاز ضروری است؟ تجزیه و تحلیل ریتم واقعی تجارت قراردادهای دائمی RWA


