
Vulnérabilité du portefeuille Ledger : les utilisateurs doivent mettre à jour l'application Ethereum vers la version 1.22.2

 Notez-nous sur Google


Une vulnérabilité de sécurité a été identifiée dans l'application Ethereum des portefeuilles matériels Ledger, qui, dans des conditions particulières, pouvait permettre à une dApp malveillante de signer une transaction différente de celle affichée à l'utilisateur sur l'écran de l'appareil. Ledger a publié la version 1.22.2 de l'application Ethereum pour résoudre ce problème, et les utilisateurs doivent l'installer dès que possible.
Selon le rapport de Mihan Blockchain, cette vulnérabilité était liée à la gestion simultanée des demandes de signature. Dans le scénario d'attaque, les détails de la transaction principale étaient toujours affichés à l'écran de l'appareil, mais une seconde demande pouvait les remplacer en mémoire, et finalement, des données différentes pouvaient être envoyées à l'appareil pour signature.
Comment la vulnérabilité fonctionnait-elle ?
Selon le rapport de la société de sécurité TestMachine, pour exploiter ce bug, une dApp avec accès WebHID était nécessaire ; une fonctionnalité qui permet une communication directe entre certaines applications web et des appareils matériels.
Dans ce scénario, l'attaquant pouvait envoyer une seconde demande de signature pendant que l'utilisateur examinait une transaction. Cette demande remplaçait les données de la transaction précédente en mémoire sans initier un nouveau processus de vérification. En conséquence, l'utilisateur voyait toujours les informations de la transaction initiale sur l'écran, mais en sélectionnant l'option de confirmation, il signait les données remplacées.
TestMachine a également déclaré avoir reproduit ce scénario sur le Ledger Flex.
Quelles modifications Ledger a-t-il apportées pour résoudre le problème ?
Les modifications enregistrées dans le code officiel de Ledger montrent que la société a ajouté deux contrôles de sécurité pour prévenir l'attaque. Premièrement, l'application ne permet plus qu'une nouvelle demande de signature interfère pendant qu'un processus de vérification d'une transaction est actif. Deuxièmement, lors de la réception de la commande de confirmation, l'état actuel du processus de signature est vérifié, et si cela ne correspond pas à l'état attendu, la demande sera rejetée.
Ces corrections ont été appliquées dans la version 1.22.2 de l'application Ethereum, dont l'historique de publication remonte au 12 août. Cependant, TestMachine a affirmé que cette version n'était pas encore complètement disponible pour les utilisateurs.
Selon TestMachine, en raison de l'utilisation de code commun, cette faille pourrait également affecter les modèles Nano X, Nano S Plus, Stax et Apex. Le fichier officiel de la version 1.22.2 mentionne également ces modèles aux côtés du Ledger Flex comme des appareils cibles de l'application Ethereum.
Ledger n'a pas encore précisé quelle était la première version vulnérable de cette application. Par conséquent, il n'est pas clair combien de versions antérieures contenaient ce bug.
Divergence entre Ledger et TestMachine sur la découverte de la vulnérabilité
Charles Guillemet, directeur technique de Ledger, a annoncé le 23 août que l'équipe de sécurité interne Ledger Donjon avait identifié ce bug avant que la société TestMachine ne contacte le programme de bug bounty de l'entreprise.
Guillemet a déclaré que cette équipe avait trouvé et corrigé le problème dans certains processus de "signature transparente" environ deux semaines avant son commentaire. En revanche, TestMachine a déclaré que le système Azimuth avait identifié cette vulnérabilité et partagé ses découvertes avec Ledger, en confirmant leur validité.
Malgré cette divergence dans le récit concernant le moment et la manière dont la vulnérabilité a été découverte, les deux parties ont confirmé l'existence du problème et sa correction dans le code de l'application.
Il convient de noter qu'à ce jour, aucun cas confirmé d'exploitation de cette vulnérabilité dans le monde réel, de vol d'actifs des utilisateurs ou d'extraction de clés privées n'a été signalé. Cependant, étant donné que la faille est directement liée au processus de vérification et de signature des transactions, la mise à jour de l'application est d'une importance particulière.
Les utilisateurs de Ledger doivent vérifier la version de l'application Ethereum de leur appareil et, s'ils utilisent une version antérieure, la mettre à jour vers 1.22.2. Ledger a également recommandé aux utilisateurs de mettre à jour non seulement l'application Ethereum, mais aussi le système d'exploitation de l'appareil, ainsi que d'autres applications et logiciels clients, vers la dernière version disponible.
De plus, cette vulnérabilité est différente d'une autre faille de sécurité qui avait été signalée précédemment dans l'application native Zilliqa de Ledger et n'a aucun lien avec l'attaque de 2023 contre Connect Kit.
Prix de --
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier, d'investissement, juridique ou fiscal. Les événements, récompenses, promotions en ligne ou informations mentionnées ici ne doivent pas être considérés comme une recommandation, une sollicitation ou une invitation à acheter, vendre, trader ou effectuer toute autre opération sur des actifs crypto. Les actifs crypto sont très volatils et peuvent entraîner des pertes. La disponibilité des services, produits et événements liés à WEEX peut varier selon les régions. Veuillez vous assurer que votre participation respecte les lois et réglementations locales applicables.
Vous pourriez aussi aimer

Zilliqa va passer à une couche 2 d'Ethereum pour les institutions

Le PDG de Zilliqa, Alexander Zahnd, démissionne, l'enquête sur l'incident de sécurité se poursuit

Informations importantes de la nuit dernière et de ce matin (20 août - 21 août)
L'exception de risque systémique : comment SVB a sauvé USDC par accident

Incident de sécurité sur le portefeuille froid d'un partenaire CEX de Zilliqa, vol de ZIL

Le réseau blockchain souverain européen LTIN officiellement lancé
WEEX P2P prend désormais en charge ILS, BHD, OMR et QAR — Recrutement de marchands ouvert

Hyperliquid Strategies annonce un trésor de 38,5 millions de HYPE après un déploiement de 802 millions de dollars

SoftBank enregistre sa première perte nette trimestrielle en près de deux ans, Intel et les centres de données « tirent vers le bas »
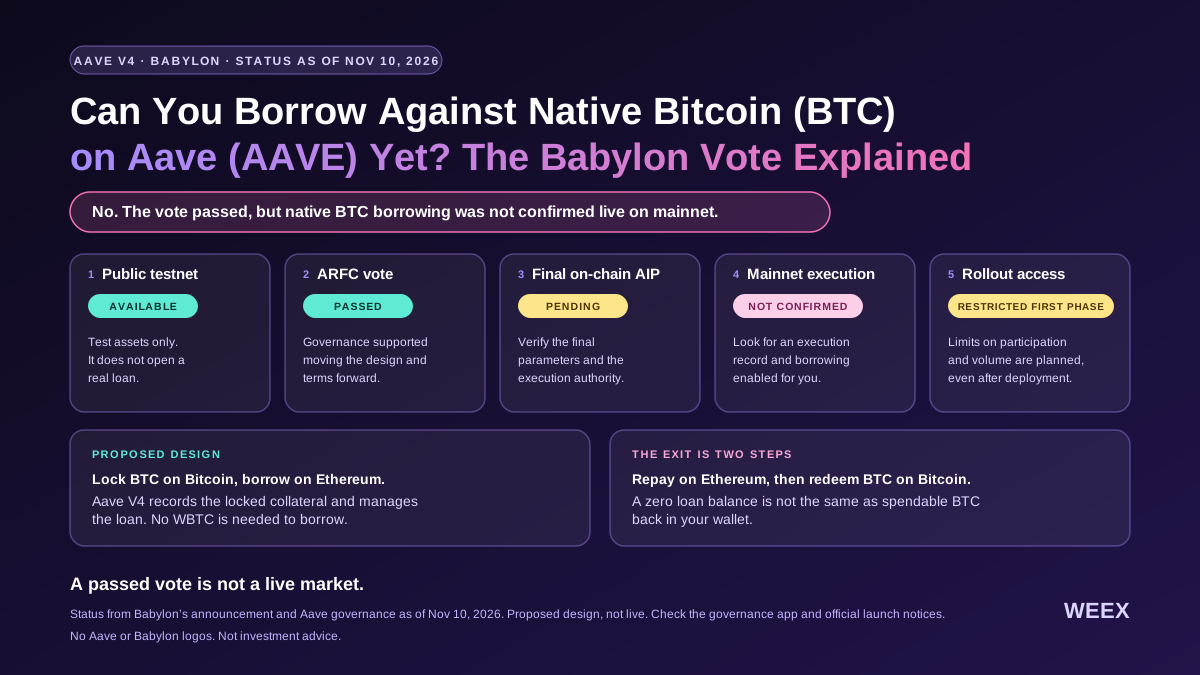
Peut-on déjà emprunter en utilisant du Bitcoin natif (BTC) sur Aave (AAVE) ? Le vote Babylon expliqué
Peut-on déjà emprunter en utilisant du Bitcoin natif sur Aave ? Découvrez ce qu’a approuvé le vote Babylon, ce qui reste à lancer et comment une liquidation de BTC pourrait fonctionner.

Pourquoi Bitcoin ne monte-t-il pas toujours lorsque les actions grimpent ?
La Commission des services financiers "Gérer la volatilité du marché boursier... Vérification des sidecars et du trading à haute fréquence"

Le FMI exhorte le Kenya à faire partager les données des clients des entreprises de cryptomonnaie selon la Règle de Voyage
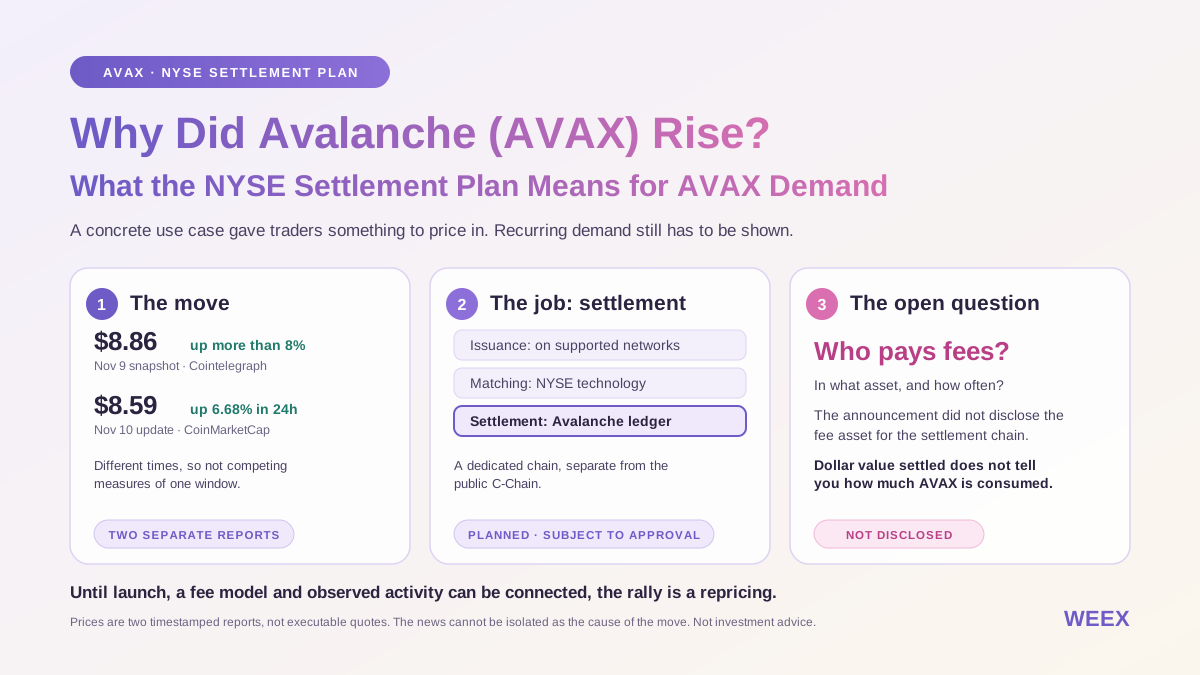
Pourquoi Avalanche (AVAX) a-t-il progressé ? Ce que le projet de règlement du NYSE signifie pour la demande d’AVAX
Découvrez pourquoi Avalanche (AVAX) a progressé après l’annonce du projet de règlement du NYSE, comment fonctionnerait la chaîne dédiée et ce qui pourrait créer une demande d’AVAX.

Avocat de Kim & Chang : "Il ne faut pas imposer une responsabilité excessive aux émetteurs de stablecoins"

Liste de contrôle de sécurité des cryptomonnaies : 4 leçons tirées de Phemex Safety Hub Vol. 05–08

Solana, ancien leader des DEX, se prépare à investir massivement dans le marché boursier américain

Accès non autorisé au système de cartes de Gnosis Pay, fuite d'informations de paiement et de données personnelles des clients

Alchemy Pay annonce que la licence du Mississippi étend la couverture de transmission d'argent aux États-Unis à 20 États

Hong Kong Adopte des Règles de Rapport sur les Actifs Cryptographiques - Monde Fintech
Le fils de Biden brûle 5,5 % de LAPTOP après les élections de mi-mandat américaines

TRON dépasse 413 millions de comptes, mais que montrent les statistiques du réseau ?

Compte à rebours pour la loi GENIUS : dix stablecoins en dollars, seuls USDC et PYUSD conformes

L’action NVDA chute de 4,3 % après l’ouverture d’une enquête par le conseil d’administration : ce qui est confirmé et ce qui ne l’est pas
NVDA a clôturé à 178,67 $ le 09/11/2026, en baisse d’environ 4,3 %, après que le conseil d’administration de Nvidia a confirmé l’ouverture d’une enquête indépendante. D’autres affirmations proviennent de comptes rendus médiatiques. La campagne Lucky Eggs de WEEX se déroule jusqu’au 25/11.

Comment résoudre les controverses sur les centres de données ? Cet État américain veut tokeniser la puissance de calcul pour permettre aux résidents de partager les bénéfices

Lombard Systems lève 4 millions de dollars pour faciliter l'emprunt contre des actifs tokenisés

Quand la date de lancement de Bitcoin Hyper est-elle prévue ? Testnet, jetons et mainnet sont des jalons distincts

Limite de paiement en crypto-actifs de Westpac (10 000 A$) : Qu'est-ce qui va changer à partir du 1er décembre 2026 ?
Le nouveau protocole P2P d'Ethereum double la vitesse de livraison des blocs, selon Optimum

Les espoirs d’apaisement au Moyen-Orient dopent les actions | WEEX Daily Brief (10/11/2026)
À la clôture du 09/11, le S&P 500 et le Dow ont tous deux progressé de plus de 2 %. Les attentes d’un apaisement au Moyen-Orient ont fait baisser les cours du pétrole. Les ETF spot Bitcoin et Ethereum ont enregistré des sorties nettes la semaine dernière. AVAX a progressé après des informations sur la compensation d’actions tokenisées. PIEVERSE a bondi à court terme. Les points à suivre le 10/11 sont l’IPC d’octobre, les ventes mensuelles de TSMC, les résultats de CoreWeave et d’autres actualités.
Zilliqa va passer à une couche 2 d'Ethereum pour les institutions
Le PDG de Zilliqa, Alexander Zahnd, démissionne, l'enquête sur l'incident de sécurité se poursuit
Informations importantes de la nuit dernière et de ce matin (20 août - 21 août)
L'exception de risque systémique : comment SVB a sauvé USDC par accident
Incident de sécurité sur le portefeuille froid d'un partenaire CEX de Zilliqa, vol de ZIL
Le réseau blockchain souverain européen LTIN officiellement lancé
Derniers articles


Dernières cotations sur WEEX


