
Trust Wallet risarcirà la perdita di 7 mln $ causata dall'hack del giorno di Natale

 Preferiti su Google


Punti chiave
- Gli utenti di Trust Wallet hanno subito una perdita di 7 mln $ il giorno di Natale a causa di un exploit pianificato, iniziato all'inizio di dicembre.
- L'exploit ha coinvolto l'estensione di Trust Wallet per il browser, esponendo i dati degli utenti tramite una backdoor, forse legata ad attività interne.
- Changpeng Zhao di Binance ha promesso un rimborso agli utenti colpiti, evidenziando il rischio crescente di exploit dei wallet nel settore delle criptovalute.
- La società di cybersicurezza SlowMist ipotizza il coinvolgimento di qualcuno dall'interno, data la conoscenza approfondita del codice dell'estensione di Trust Wallet da parte dell'attaccante.
- Trust Wallet ha esortato gli utenti ad aggiornare all'ultima versione dell'estensione per il browser, così da proteggere i propri asset.
WEEX Crypto News, 26/12/2025 10:15:09
Un nuovo capitolo nelle vulnerabilità delle criptovalute
Nel vasto mondo delle criptovalute, il recente exploit di Trust Wallet sottolinea una minaccia ricorrente, caratterizzata da iniziative innovative e spesso malintenzionate. Il giorno di Natale, un attacco pianificato ha causato la perdita di circa 7 mln $ dagli account degli utenti di Trust Wallet. Questa violazione, dovuta a una backdoor abilmente inserita nell'estensione del wallet per il browser, rappresenta non solo una perdita finanziaria, ma anche una grave violazione della privacy degli utenti.
Nel passare in rassegna i dettagli di questo exploit, è importante sottolineare come simili violazioni della sicurezza siano indicative di una vulnerabilità più ampia nel settore delle criptovalute. I wallet di criptovalute, sia hardware sia software, sono bersagli ripetuti a causa dell'enorme quantità di asset digitali che potrebbero contenere. In questo panorama tecnologico in continua evoluzione, la fiducia nel brand svolge un ruolo fondamentale nel coinvolgimento e nella fidelizzazione degli utenti; tuttavia, episodi come questo pongono sfide considerevoli al mantenimento di tale fiducia.
I dettagli dell'incidente
La cronologia dell'exploit, ricostruita da SlowMist, una stimata società di cybersicurezza, risale all'inizio di dicembre, nello specifico a 08/12. In quel periodo sono iniziati i preparativi per l'hack, culminati nell'inserimento riuscito di una backdoor entro 22/12. Questo codice dannoso era progettato per raccogliere i dati personali sensibili degli utenti e trasmetterli successivamente al server dell'attaccante.
ZachXBT, specialista della sicurezza delle criptovalute, ha osservato che “centinaia” di utenti di Trust Wallet sono stati vittime di questa operazione. L'invio apparentemente fluido, ma insidioso, di un'estensione di Trust Wallet compromessa sul sito web suggerisce una violazione dei controlli e delle approvazioni interne, sollevando così sospetti su una possibile collusione interna.
Prezzo di --
Intervengono i titani delle criptovalute
Il panorama delle criptovalute non è nuovo a incidenti di questa portata, anche se l'hack di Trust Wallet, valutato 7 mln $, è poca cosa rispetto ad altre violazioni famigerate. L'hack di 02/2024 ai danni di Jeff Zirlin, cofondatore di Axie Infinity, ne è un esempio: causò una perdita di 9,7 mln $ Ether. Nonostante la portata relativamente ridotta dell'incidente di Trust Wallet, le sue conseguenze sulla fiducia degli utenti e sull'immagine del brand sono notevoli.
Binance, uno dei principali exchange di criptovalute e proprietario di Trust Wallet, ha agito rapidamente. Changpeng Zhao, più comunemente noto come CZ, ha assicurato agli utenti, tramite una comunicazione pubblica, che i fondi perduti sarebbero stati rimborsati. Questa risposta immediata da parte di Binance non solo riconosce la responsabilità dell'azienda, ma cerca anche di ripristinare la fiducia degli utenti di criptovalute, preoccupati per minacce tanto persistenti.
Valutare il rischio: dagli hacker agli insider
La metodologia individuata nell'exploit di Trust Wallet continua ad alimentare speculazioni e analisi. Il possibile coinvolgimento di persone interne è particolarmente allarmante, poiché suggerisce vulnerabilità non solo nei meccanismi di difesa tecnologica, ma anche nella supervisione aziendale.
Anndy Lian, consulente di fama internazionale nel settore della blockchain, ha commentato la natura sospetta dell'attacco, indicando la possibilità che dipendenti attuali o ex dipendenti siano stati complici. Quando le organizzazioni subiscono violazioni dei dati, soprattutto se sono coinvolti insider che sfruttano la fiducia e l'accesso di cui godono, le ripercussioni sono gravi, sia sul piano etico sia su quello operativo.
La strada da seguire
Benché l'attenzione principale resti rivolta al rafforzamento dei protocolli di sicurezza di Trust Wallet, è chiaro che questo incidente fa parte di una questione più ampia, che riguarda la cybersicurezza e la finanza decentralizzata. I rischi legati ai wallet digitali richiedono non solo soluzioni tecnologiche sofisticate, ma anche misure solide che prevedano supervisione umana e formazione degli utenti.
Trust Wallet ha raccomandato a tutti gli utenti di aggiornare immediatamente l'estensione per il browser alla versione 2.89. Questo intervento preventivo è fondamentale, anche se rappresenta solo il primo passo di un approccio completo, necessario per contrastare incidenti di questo tipo nel settore degli asset digitali.
Il ruolo di WEEX nella protezione degli asset
In questo contesto, WEEX continua a dare priorità alla sicurezza e all'esperienza degli utenti, offrendo una piattaforma protetta da minacce di questo tipo. Il nostro impegno si traduce nel costante aggiornamento delle misure di sicurezza e nel fare in modo che gli utenti siano informati e preparati ad affrontare eventuali vulnerabilità. Affidandosi a exchange di criptovalute affidabili e all'avanguardia come WEEX, gli utenti proteggono non solo i propri asset, ma anche la propria tranquillità.
Una community vigile
La violazione di Trust Wallet ricorda opportunamente alla community crypto di rimanere sempre vigile. Con la diffusione degli asset digitali, tutti gli stakeholder sono chiamati a promuovere proattivamente un ambiente sicuro e basato sulla fiducia. Ogni partecipante, dagli sviluppatori agli utenti finali, condivide la responsabilità di contribuire a un ecosistema crypto sicuro.
Per chi opera nel settore delle valute digitali, questo incidente sottolinea l'importanza di proteggere gli asset, salvaguardare le informazioni sensibili e restare consapevoli delle possibili minacce. Il settore delle criptovalute, spesso paragonato a una frontiera in rapida evoluzione, ha dimostrato resilienza di fronte alle avversità. Tuttavia, una vigilanza costante è fondamentale per proteggere sia lo spirito pionieristico sia i saldi dei wallet dei membri della community.
Domande frequenti
Che cos'è Trust Wallet?
Trust Wallet è un crypto wallet sicuro, open source e decentralizzato, che consente agli utenti di conservare un'ampia varietà di asset digitali. Di proprietà di Binance, offre funzionalità pensate per facilitare l'utilizzo e migliorare la sicurezza di tutte le transazioni in criptovalute.
Come è avvenuto l'hack di Trust Wallet?
L'hack è stato realizzato tramite una backdoor dannosa nell'estensione di Trust Wallet per il browser. Questo attacco informatico ha esposto i dati personali degli utenti e ha comportato il trasferimento non autorizzato di criptovalute per un valore di circa 7 mln $.
Ci sono stati coinvolgimenti interni nell'hack di Trust Wallet?
L'indagine è ancora in corso, ma alcuni indizi suggeriscono che l'hack possa aver sfruttato conoscenze interne, vista la profonda familiarità dell'attaccante con il codice sorgente dell'estensione di Trust Wallet.
Quali azioni sono state intraprese per risolvere la situazione?
In risposta alla violazione, Binance, la società madre di Trust Wallet, ha promesso di rimborsare gli utenti colpiti. Inoltre, ai clienti è stato consigliato di aggiornare l'estensione del browser all'ultima versione per proteggere i propri account.
Come possono proteggersi gli utenti WEEX da minacce simili?
Gli utenti WEEX sono invitati ad adottare solide pratiche di sicurezza, come attivare l'autenticazione a due fattori, mantenere il software aggiornato e monitorare regolarmente l'attività del proprio account. Dando priorità alla cybersicurezza, gli utenti possono ridurre notevolmente i rischi di furto degli asset.
Questo contenuto è fornito a solo scopo informativo generale e non costituisce consulenza finanziaria, di investimento, legale o fiscale. Qualsiasi evento, ricompensa, promozione online o informazione correlata menzionata nel presente documento non deve essere considerata una raccomandazione, una sollecitazione o un invito ad acquistare, vendere, fare trading o altrimenti negoziare criptovalute. Le criptovalute sono altamente volatili e possono comportare perdite. La disponibilità dei servizi, dei prodotti e degli eventi correlati di WEEX può variare a seconda della regione. È tua responsabilità assicurarti che la tua partecipazione sia conforme alle leggi e ai regolamenti locali applicabili.
Potrebbe interessarti anche

Bitcoin: Per Michael Saylor, è meglio conservarlo piuttosto che usarlo per pagare gli acquisti

DeepSeek completa un finanziamento di 100 miliardi di yuan, con Ningde Times e Tencent come investitori principali

Putin ha concordato in linea di principio di riprendere i colloqui trilaterali tra Russia, Stati Uniti e Ucraina, con Abu Dhabi come possibile sede

Tether investe in fintech per portare USDT al dettaglio in America Latina

Da Ledger a Bitget: quali sono le "zone cieche di fiducia" trascurate nella sicurezza delle criptovalute?

Doctor Profit avverte di un grande evento di liquidazione di Monero (XMR)

Lo sblocco delle azioni da 194 miliardi di dollari di SpaceX espone un rischio significativo nelle ambizioni di azioni tokenizzate di Aave

Morgan Stanley: Cosa può davvero cambiare nelle elezioni di metà mandato negli Stati Uniti? AI e politica fiscale al centro dell'attenzione

Hyperliquid richiede 5 miglioramenti alla regolamentazione degli asset digitali della SEC statunitense

Si ripete il 2008? I CDS tornano al centro dell'attenzione del mercato

Agenti IA al Festival FinTech di Singapore

Samsung Wallet integrerà USDC: cosa devono considerare i produttori di smartphone?

500 BTC scomparsi in Irlanda trasferiti a Coinbase Prime

Bitmine supera i 6 milioni di ETH dopo l'acquisto settimanale
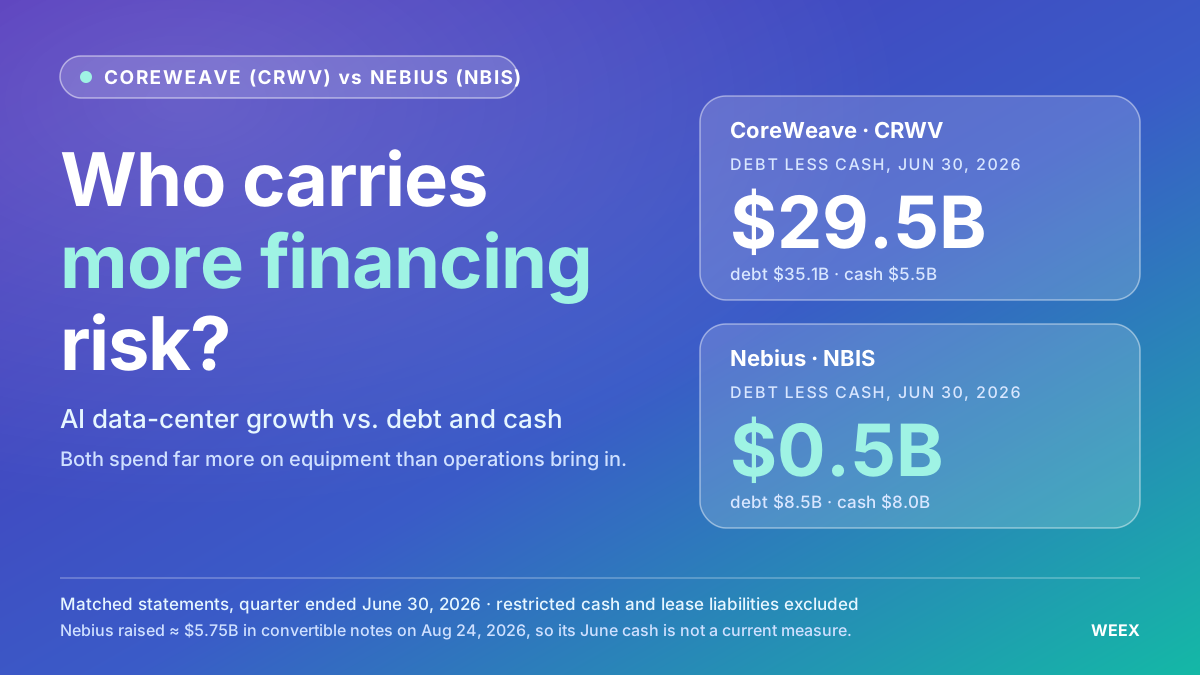
Azioni CoreWeave vs Nebius: quale azienda di cloud AI affronta maggiori rischi di finanziamento?
Confrontiamo le azioni CoreWeave e Nebius considerando debito, flusso di cassa, anticipi dei clienti e diluizione, per valutare quale azienda di cloud AI affronta maggiori rischi di finanziamento.
a16z dialoga con il fondatore di Circle: Arc non è solo una blockchain, è la base dell'economia delle macchine

Il bug fix di XRP Ledger sarà implementato venerdì!

La piattaforma di scambio di criptovalute Bitget abbandona improvvisamente la Russia. Cosa è successo

Sam Price rivela la dinamica delle riserve di Bitcoin di El Salvador
Azioni SpaceX prima dei risultati: cosa aspettarsi da un Q3 da 12,9 mld $ e dal primo utile
SpaceX pubblicherà i risultati del terzo trimestre dopo la chiusura dei mercati statunitensi il 20/10/2026. Gli analisti prevedono ricavi per circa 12,9 mld $, circa 65% in più rispetto al secondo trimestre, e un EPS rettificato vicino a 0,14 $-0,15 $: sarebbe il primo utile dall’IPO. Capex, consumo di cassa e ricavi legati all’IA sono i principali fattori d’incertezza.

Se i prezzi del petrolio non scendono, i rendimenti dei titoli di Stato americani non raggiungeranno il picco
White Whale Labs: i vantaggi dei meme coin di Solana si concentrano nei wallet cluster

BingX, YouHodler e Openbank di Santander si uniscono al registro MiCA dell'UE

QCP: Aumento del rischio di credito AI, Bitcoin potrebbe affrontare una rottura del range

BlackRock vuole fondi tokenizzati a supporto delle tradizionali operazioni di Wall Street

La nuova mafia di PayPal: 10 stagisti, 100 miliardi di dollari

Tiger Research: La seconda curva di crescita del mercato cripto coreano - RWA e stablecoin compliant

Yuga Labs racconta una nuova storia TCG, regalando pacchetti di carte NFT alla comunità. Il mercato risponderà?

Il mercato prevede solo il 17% di probabilità, ma gli economisti parlano di "50 e 50": la suspense dell'aumento dei tassi della Fed di ottobre è gravemente sottovalutata?

Morgan Stanley: Dopo il crollo delle azioni AI, il rimbalzo potrebbe non essere così rapido come a luglio
Bitcoin: Per Michael Saylor, è meglio conservarlo piuttosto che usarlo per pagare gli acquisti
DeepSeek completa un finanziamento di 100 miliardi di yuan, con Ningde Times e Tencent come investitori principali
Putin ha concordato in linea di principio di riprendere i colloqui trilaterali tra Russia, Stati Uniti e Ucraina, con Abu Dhabi come possibile sede
Tether investe in fintech per portare USDT al dettaglio in America Latina
Da Ledger a Bitget: quali sono le "zone cieche di fiducia" trascurate nella sicurezza delle criptovalute?
Doctor Profit avverte di un grande evento di liquidazione di Monero (XMR)
Contenuti
Ultimi articoli


Ultimi listing di monete su WEEX


