
Accès non autorisé au système de cartes de Gnosis Pay, fuite d'informations de paiement et de données personnelles des clients

 Notez-nous sur Google


Le numéro de carte et l'adresse de portefeuille ont été divulgués, sans impact sur les fonds des clients.
Gnosis Pay, qui propose des cartes de débit liées aux cryptomonnaies, a annoncé le 6 novembre 2026 (vendredi) qu'une violation de données avait entraîné la fuite d'informations clients via son système de cartes destiné aux consommateurs.
Des numéros de carte, dates d'expiration, codes CVV et informations personnelles ont été exposés. Selon Gnosis Pay, il n'y a eu aucun impact sur les fonds des clients ni sur la plateforme destinée aux entreprises. Gnosis Pay a déclaré que son système de surveillance avait détecté un accès non autorisé le 3 novembre et qu'il avait commencé à prendre des mesures d'isolement dans les deux heures. Par la suite, les informations d'authentification compromises ont été échangées et les vulnérabilités exploitées ont été corrigées.
Cette violation est limitée au système de cartes destiné aux consommateurs qui soutient la marque Gnosis Pay. La plateforme destinée aux entreprises, qui propose des programmes de cartes en marque blanche pour les entreprises fintech, les portefeuilles et les néobanques, n'a pas été affectée.
Dans une notification aux clients confirmée par Cointelegraph, il a été révélé que des numéros de carte, dates d'expiration, codes CVV, noms, adresses personnelles et adresses de portefeuille de cryptomonnaie avaient été divulgués. En plus des adresses e-mail et des numéros de téléphone, certaines informations bancaires telles que l'IBAN et le BIC étaient également incluses.
Nous avons subi une violation de données affectant le système alimentant les cartes de marque Gnosis Pay (notre ligne de produits B2C), ce qui a entraîné l'exposition de certaines informations clients. Tous les clients concernés ont reçu un e-mail aujourd'hui avec toutes les informations. Nous regrettons profondément que cela se soit produit. Bien que les fonds n'aient pas été affectés, la sécurité des informations personnelles est tout aussi importante et nous en assumons l'entière responsabilité. Des mesures supplémentaires sont en place jusqu'à ce que la plateforme B2C concernée soit complètement retirée comme prévu le 20 décembre 2026. En attendant, nous encourageons tout le monde à être encore plus vigilant. Nous ne demanderons jamais votre code PIN ou votre phrase de récupération, ni ne vous demanderons de déplacer des fonds. Détails supplémentaires : https://t.co/rZoZ4hbqan Nous encourageons les chercheurs en sécurité à communiquer directement avec nous les vulnérabilités de sécurité via bounty@gnosis.io. Les mêmes récompenses s'appliquent que pour Gnosis Chain : https://t.co/t8EnMI0fyF
--- Gnosis Pay 💳 (@gnosispay) 6 novembre 2026
Obligation du 3D Secure, renforcement de la surveillance jusqu'à l'abandon de l'ancien système
Gnosis Pay a renforcé la surveillance des transactions par carte et des portefeuilles connectés pour prévenir l'exploitation des informations divulguées et les transactions frauduleuses. De plus, une authentification supplémentaire via 3D Secure est désormais obligatoire pour tous les paiements par carte en ligne, renforçant ainsi les mesures de sécurité.
Ces mesures devraient se poursuivre jusqu'à l'abandon du système de cartes destiné aux consommateurs, prévu pour le 20 décembre. La fin du système était déjà décidée avant cet incident et n'affectera pas les services destinés aux entreprises ni les programmes de cartes en marque blanche. L'entreprise a également informé ses partenaires, les émetteurs de cartes et les autorités de protection des données concernées, et a engagé des experts pour surveiller l'exploitation des informations divulguées.
D'autre part, elle appelle à la vigilance contre les escroqueries par phishing utilisant les informations des clients. Elle souligne qu'il est important de faire attention aux messages suspects contenant des informations personnelles réelles, telles que des noms et des historiques d'achats, et précise qu'elle ne demandera jamais de phrases de récupération, de codes PIN ou de numéros de carte complets, ni ne demandera de déplacer des fonds.
Bien qu'aucun dommage direct aux fonds des clients n'ait été confirmé, l'incident de fuite d'informations de paiement et d'adresses de portefeuille de cryptomonnaie souligne l'importance d'une surveillance continue pour prévenir l'exploitation des informations volées.
Prix de --
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier, d'investissement, juridique ou fiscal. Les événements, récompenses, promotions en ligne ou informations mentionnées ici ne doivent pas être considérés comme une recommandation, une sollicitation ou une invitation à acheter, vendre, trader ou effectuer toute autre opération sur des actifs crypto. Les actifs crypto sont très volatils et peuvent entraîner des pertes. La disponibilité des services, produits et événements liés à WEEX peut varier selon les régions. Veuillez vous assurer que votre participation respecte les lois et réglementations locales applicables.
Vous pourriez aussi aimer
« Steal My Bitcoin » : un pentester empoche 2 000 dollars en BTC en exploitant PHP2Shell

70 hacks et arnaques en 7 jours : 18 millions de dollars volés d'après SEAL

Récompense de 250 000 dollars pour un bug XRP, critique de ZachXBT

Mise à jour d'Ethereum : 'Glamsterdam' et 'Hegotá' en préparation

Le plan quantique de TRON pourrait laisser certains portefeuilles capables de payer mais incapables de remplacer leurs clés

La Fondation Ethereum lance le plan « Sécurité à mille milliards de dollars »

Le Congrès américain appelle à limiter l'exportation de puces NVIDIA vers la Chine dans le cadre d'un scandale d'espionnage

L'anarchisme cryptographique a besoin de promesses, de coordination et de réputation, pas de nouveaux jetons

Pharos Network intègre Fireblocks, un flux de travail de garde institutionnelle pour les actifs RealFi

Un influenceur de la crypto avec 230 000 abonnés se fait prendre : 30 faux comptes pour récolter des fans
La société enza clôt une levée de fonds de 6 millions de dollars pour développer l'infrastructure de paiement
Lorsque l'IA comble les lacunes de l'industrie de la cryptographie, ces quinze opportunités de startup méritent d'être examinées

Trump Media ajoute 1 510 Bitcoin au T3 alors que la trésorerie atteint 1,17 milliard de dollars

[Intégralité] La Banque de Corée "L'introduction des stablecoins doit prendre en compte les conflits avec la réglementation financière existante"

Un portefeuille Ethereum inactif a transféré 4,6 millions USD. Les escrocs ont tendu un piège en trois minutes

Le taux d'imposition maximal de 47 % arrive : sept stratégies de réduction d'impôt pour les investisseurs en cryptomonnaies en Australie

Hyperliquid Strategies annonce un trésor de 38,5 millions de HYPE après un déploiement de 802 millions de dollars
WEEX P2P prend désormais en charge ILS, BHD, OMR et QAR — Recrutement de marchands ouvert

Aucune application musicale sur les ordinateurs portables professionnels : les petites règles derrière la sécurité de WEEX

SoftBank enregistre sa première perte nette trimestrielle en près de deux ans, Intel et les centres de données « tirent vers le bas »
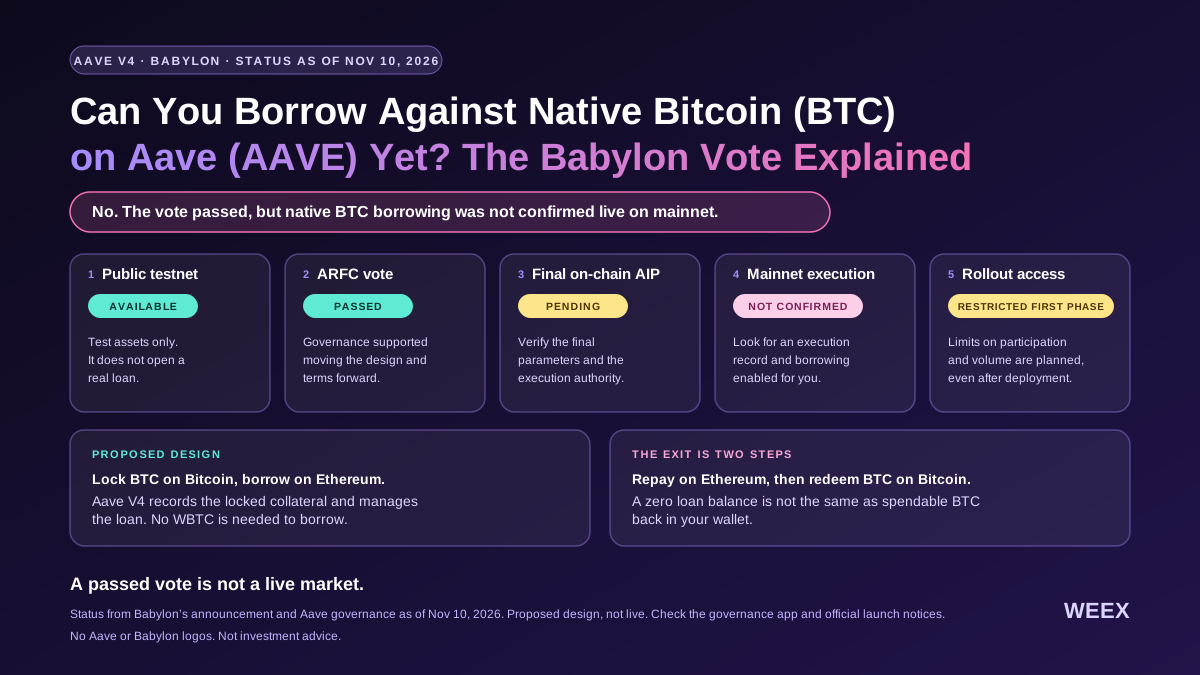
Peut-on déjà emprunter en utilisant du Bitcoin natif (BTC) sur Aave (AAVE) ? Le vote Babylon expliqué
Peut-on déjà emprunter en utilisant du Bitcoin natif sur Aave ? Découvrez ce qu’a approuvé le vote Babylon, ce qui reste à lancer et comment une liquidation de BTC pourrait fonctionner.
Pourquoi Bitcoin ne monte-t-il pas toujours lorsque les actions grimpent ?

La Commission des services financiers "Gérer la volatilité du marché boursier... Vérification des sidecars et du trading à haute fréquence"
Le FMI exhorte le Kenya à faire partager les données des clients des entreprises de cryptomonnaie selon la Règle de Voyage
Avocat de Kim & Chang : "Il ne faut pas imposer une responsabilité excessive aux émetteurs de stablecoins"
Pourquoi Avalanche (AVAX) a-t-il progressé ? Ce que le projet de règlement du NYSE signifie pour la demande d’AVAX
Découvrez pourquoi Avalanche (AVAX) a progressé après l’annonce du projet de règlement du NYSE, comment fonctionnerait la chaîne dédiée et ce qui pourrait créer une demande d’AVAX.

Liste de contrôle de sécurité des cryptomonnaies : 4 leçons tirées de Phemex Safety Hub Vol. 05–08

Solana, ancien leader des DEX, se prépare à investir massivement dans le marché boursier américain

Hausse de près de 80 % du cours de PIEVERSE en une semaine : activité sur les futures, déblocage du 14/11 et faits confirmés
PIEVERSE a progressé d’environ 79 % en sept jours, avec un volume de trading de futures bien supérieur au trading spot. Découvrez ce qui est confirmé au sujet du déblocage du 14/11 et de la campagne WEEX Lucky Eggs.

Alchemy Pay annonce que la licence du Mississippi étend la couverture de transmission d'argent aux États-Unis à 20 États
« Steal My Bitcoin » : un pentester empoche 2 000 dollars en BTC en exploitant PHP2Shell
70 hacks et arnaques en 7 jours : 18 millions de dollars volés d'après SEAL
Récompense de 250 000 dollars pour un bug XRP, critique de ZachXBT
Mise à jour d'Ethereum : 'Glamsterdam' et 'Hegotá' en préparation
Le plan quantique de TRON pourrait laisser certains portefeuilles capables de payer mais incapables de remplacer leurs clés
La Fondation Ethereum lance le plan « Sécurité à mille milliards de dollars »
Derniers articles


Dernières cotations sur WEEX


