
Los hackers de Binance cometen errores consecutivos al liquidar: venden tokens PROM por aproximadamente 5 millones de dólares y solo reciben alrededor de 71 dólares en Ethereum

 Prefiérenos en Google


CriptoCircle (120btc.CoM): Después de robar grandes activos de una plataforma de intercambio centralizada, los atacantes cometieron graves errores operativos durante el proceso de desvío y liquidación de tokens. La plataforma de análisis de datos en cadena Lookonchain monitoreó el 1 de noviembre y señaló que la dirección del hacker involucrado carecía de percepción sobre la profundidad de liquidez descentralizada al ejecutar la liquidación de tokens, vendiendo tokens PROM con un valor de aproximadamente 5 millones de dólares en un fondo de liquidez casi completamente vaciado, obteniendo finalmente solo una cantidad mínima de activos en el mercado.
Según el detalle de interacción en cadena de Etherscan, esta liquidación anómala ocurrió el 31 de octubre a las 12:28 hora de Beijing. La dirección controlada por los atacantes llamó al contrato de enrutamiento de Uniswap V2, arrojando directamente 908,793 tokens PROM en el fondo del par de intercambio PROM/ETH, y el monto recibido fue de 0.0316 ETH. Según el precio justo del mercado secundario en ese momento, el valor normal de este lote de tokens alcanzaba los 5 millones de dólares, mientras que el valor residual en Ethereum que realmente obtuvieron fue de aproximadamente 71 dólares.
Desglosando el algoritmo de precios de los creadores de mercado automatizados (AMM), las reservas de ETH disponibles en ese fondo de liquidez ya habían sido casi agotadas por transacciones anteriores. Bajo la restricción de la fórmula de producto constante, el precio de los activos en el fondo se determina estrictamente por la proporción de reservas de los dos tokens; en un entorno donde los activos de liquidación están casi en cero, una gran venta rompe directamente el límite de deslizamiento de precios, lo que lleva a que tokens por valor de millones de dólares sean absorbidos por el sistema, y debido a la naturaleza irreversible de la máquina de estado de la cadena de bloques, esta transacción de extremo descuento no puede ser revertida una vez confirmada.
18 tokens por casi 3.5 millones de dólares quedan permanentemente bloqueados
Antes de que ocurriera este accidente de deslizamiento extremo, la dirección del hacker también sufrió otro error de destrucción de activos aún más fatal la noche del 30 de octubre. La fundación Newton, emisora del token NEWT, confirmó que los atacantes, al transferir entre direcciones, enviaron por error aproximadamente 8 millones de tokens NEWT y otros 17 activos relacionados directamente a la dirección del contrato inteligente subyacente del token NEWT.
Según el precio de los activos en el mercado en ese momento, el valor total de los activos enviados por error era de aproximadamente 3.5 millones de dólares (la valoración independiente de Lookonchain fue de aproximadamente 3.32 millones de dólares). En respuesta a las especulaciones sobre una posible vulnerabilidad en el contrato, la fundación Newton aclaró públicamente que el contrato inteligente subyacente de NEWT no había sufrido ninguna penetración no autorizada, pero debido a su diseño arquitectónico como un contrato inmutable sin administrador, las interfaces de actualización del contrato interno y de retiro del administrador han sido técnicamente bloqueadas de forma permanente.
El analista independiente en cadena Yu Jin confirmó además que el proyecto había anunciado oficialmente en 2025 el abandono de los privilegios de control del propietario del contrato. Esto significa que los 18 tokens que fueron depositados por error en la dirección del contrato han perdido completamente el control de la clave privada, quedando en un estado de bloqueo permanente en el nivel de estado, y ninguna institución, incluida Binance y la fundación, puede intervenir técnicamente para recuperarlos.
La desviación entre cadenas acumula más de 270 millones de dólares
Aparte de las dos pérdidas parciales causadas por el mal funcionamiento del script mencionado anteriormente, los atacantes continúan rápidamente acumulando activos de alta liquidez según el camino establecido. Lookonchain mostró que, hasta la mañana del 30 de octubre, los hackers habían liquidado completamente una serie de tokens principales, incluidos UNI, ENA, PEPE, LINK, AAVE, ONDO y WLD, acumulando un total de 70,480 ETH (equivalente a aproximadamente 158 millones de dólares).
Hasta la tarde del 1 de noviembre, la escala de limpieza se había extendido aún más a activos de cola larga. Las estadísticas indican que, solo en cadenas públicas compatibles con EVM como Ethereum, los atacantes han vendido más de 130 tokens secundarios, obteniendo un total de 123,400 ETH (aproximadamente 277 millones de dólares) y 1.69 millones de USDC, alcanzando un total de 279 millones de dólares en efectivo. Esta ruta de liquidación coincide estrechamente con la evaluación del FBI en un comunicado cualitativo anterior que indicaba que "los activos robados se están acumulando sistemáticamente hacia ETH".
La agencia de seguridad blockchain Elliptic, al analizar el mecanismo de limpieza de fondos, señaló que la transferencia de fondos de esta organización presenta características de autopiloto muy altas:
La línea de flujo en cadena opera ininterrumpidamente: la dirección de dispersión de fondos en la red Tron mantenía un ritmo de salida de alta frecuencia durante 31 horas continuas, con la pausa más larga en una sola transacción de solo 46 minutos;
Los parámetros de programación presentan una alta regularidad: los montos de fondos enviados a través del protocolo de cadena cruzada descentralizado THORChain mostraron una repetición altamente regular, con parámetros de monto idénticos llamados mecánicamente 19 veces;
Tolerancia dinámica y desvío adaptativo: si un portal de cadena cruzada específico activa controles de riesgo de lavado de dinero y rechaza recibir depósitos, el script de programación automatizada inmediatamente genera una nueva billetera no contaminada para volver a enviar la solicitud de depósito.
Chainalysis también confirmó que esta organización de hackers activó un modo de lavado de dinero altamente automatizado, realizando miles de transferencias en cadena en un corto período de tiempo y entrelazando entre una gran cantidad de direcciones de transferencia, mostrando características de dispersión de fondos industrializadas.
Precio de --
Este contenido se ofrece únicamente con fines informativos generales y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, tradear o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
También te puede interesar

Las acciones de Snowflake (SNOW) se recuperan: agentes de IA y perspectivas de resultados
Las acciones de Credo Technology (CRDO) se recuperan: conectividad para IA, avances de productos y riesgos de clientes

Acciones de Applied Optoelectronics (AAOI): crecimiento de la óptica para IA y desafíos de capacidad
La empresa británica Nscale establece una filial en Corea del Sur para impulsar más de dos centros de datos de IA

Las acciones de Nokia (NOK) rebotan: crecimiento en IA y la nube frente a la presión sobre el flujo de caja

La factura invisible de los ataques de sándwich: ¿cuánto más pagan los minoristas por el "comercio gratuito"?

Bitcoin enfrenta una prueba de $25 mil millones del Tesoro tras debilitarse la demanda de deuda estadounidense

El Reloj en EE. UU. y el Examen en Hong Kong: ¿Qué Significa el Estancamiento en la Legislación sobre la Estructura del Mercado para la Industria?

Backpack firma acuerdo con Minna Bank de Japón para servicios de criptomonedas

Bankless: Después de la reducción del TVL en la cadena, MEGA apuesta $30 millones en el mercado de inferencia de IA

De Coinbase a Wall Street: La custodia de activos digitales entra en una nueva fase de institucionalización
¿Qué es una plataforma de tokenización? Cómo funciona y por qué importa para TradFi
Hackeo de Binance expone fallas de ciberseguridad en exchanges de criptomonedas

La próxima batalla de la seguridad criptográfica: ¿cómo reconstruir el sistema de autorización más allá de los contratos inteligentes?

Greg Abel ha invertido 14.4 mil millones de dólares en la acción favorita de Warren Buffett este año, y no es Apple
Herramientas de trading con IA: ¿Tu próxima operación sigue tus propias reglas?

Ceres establece una alianza de capital y negocios con SBI Holdings
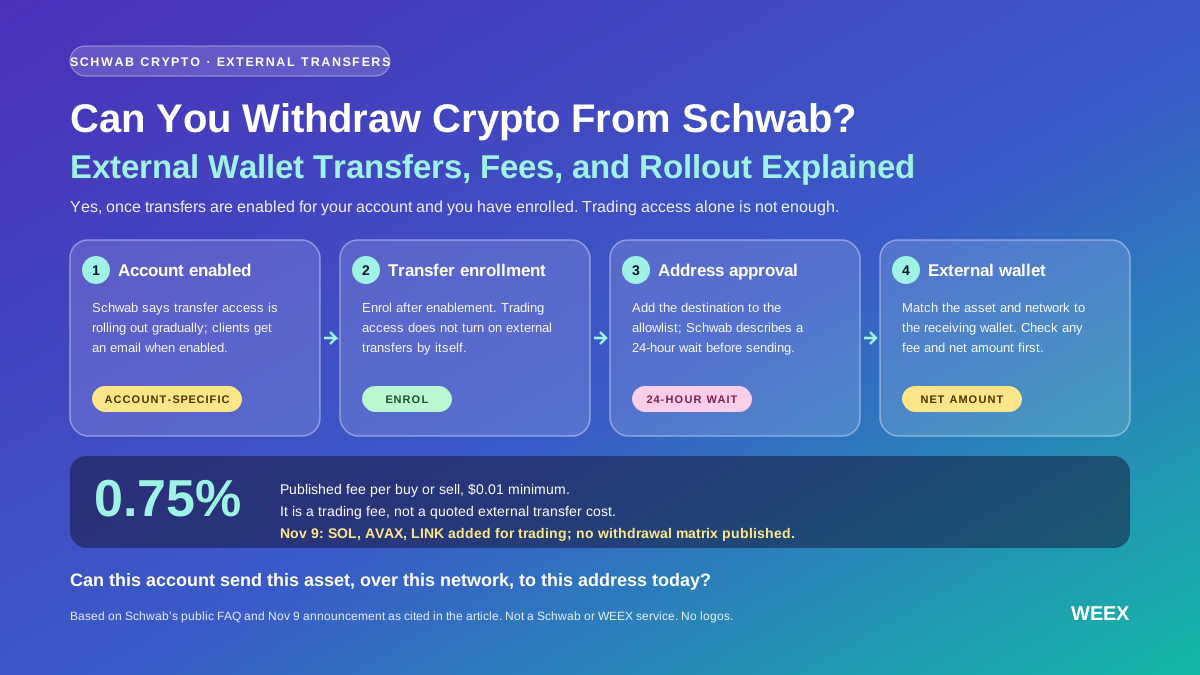
¿Podés retirar criptomonedas de Schwab? Transferencias a wallets externas, comisiones y despliegue
Descubrí cuándo Schwab Crypto permite retirar criptomonedas a una wallet crypto externa, cómo funciona la espera de 24 horas para las direcciones y por qué la comisión de trading de 0,75% se cobra por separado.

Sequoia Capital planea invertir en el grupo de control AI Sequence
Hong Kong impulsa el comercio de activos digitales las 24 horas
Las startups de IA comienzan a desarrollar sus propios chips de compra

El proyecto conjunto Ode, respaldado por capital privado de Anthropic, avanza en un modelo de cobro basado en resultados de IA
La startup Voya Energy propone una solución para reemplazar los ruidosos generadores diésel en los centros de datos

¡Se filtró la última charla interna de Ma Huateng! Mejorar la eficiencia con IA en el negocio central, explorar AI Native y nuevos campos de batalla

Intel se une a SK Hynix para lanzar una solución que rompe el cuello de botella de la inferencia de IA

Canaan recurre a sus tenencias de Bitcoin mientras las ventas de máquinas mineras caen un 96%

Las empresas de IA de China buscan asegurar la potencia de Nvidia en el extranjero anticipadamente, preocupadas por las restricciones de acceso remoto de EE. UU.

Se destruirán 55 millones de ZETA, ZetaChain continúa operando tras el anuncio de cierre
a16z: ¡Bienvenidos a la era de la economía B2A! Después de protegerse de los robots durante décadas, ahora las empresas deben hacer fila para complacerlos

Ejecutivos de SK Group se reúnen del 12 al 14 para discutir estrategias en semiconductores, IA y energía
Las acciones de Snowflake (SNOW) se recuperan: agentes de IA y perspectivas de resultados
Las acciones de Credo Technology (CRDO) se recuperan: conectividad para IA, avances de productos y riesgos de clientes
Acciones de Applied Optoelectronics (AAOI): crecimiento de la óptica para IA y desafíos de capacidad
La empresa británica Nscale establece una filial en Corea del Sur para impulsar más de dos centros de datos de IA
Las acciones de Nokia (NOK) rebotan: crecimiento en IA y la nube frente a la presión sobre el flujo de caja
La factura invisible de los ataques de sándwich: ¿cuánto más pagan los minoristas por el "comercio gratuito"?
Últimos artículos
Últimos listados de monedas en WEEX


