
Slow Mist publica un informe de análisis del troyano DarkSword: el código expuesto ha sido armado, las carteras criptográficas de iOS enfrentan amenazas

 Califícanos en Google
El 19 de octubre, una agencia de seguridad publicó un informe de inteligencia sobre amenazas profundas relacionado con el backend del troyano DarkSword y la cadena de ataque en iOS. El informe rastrea la evolución de la infraestructura de ataque y revela su alta peligrosidad dirigida a los usuarios de activos criptográficos.
El análisis muestra que desde que se hizo público el código de explotación de vulnerabilidades en marzo de 2026, DarkSword-PROV2 apareció en GitHub en julio, y su infraestructura de ataque fue observada en funcionamiento a finales de septiembre. El equipo no solo rastreó su infraestructura en línea, sino que también vinculó su panel de gestión con un repositorio público de GitHub, desglosando el código de explotación, la cadena de entrega y las capacidades de explotación posteriores a la intrusión. El informe señala varios hallazgos clave sobre este marco de ataque:
· Una línea de ataque completamente automatizada y altamente integrada, que incluye la entrega de vulnerabilidades, la recopilación de dispositivos y datos, el robo de datos y la consolidación de fondos de carteras criptográficas.
· Amplias y profundas capacidades de robo de datos; este kit de herramientas no solo apunta a llaveros (Keychain), archivos e información, sino que también se dirige específicamente a los datos de las carteras criptográficas, con la capacidad de descifrar datos de carteras y consolidar fondos.
· Aunque el kit de herramientas afirma ser compatible con iOS 13 y versiones posteriores, el análisis del código confirma que su ventana de explotación efectiva se concentra en las versiones iOS 18.6--18.7.2 y iOS 26.0--26.1.
· Los componentes de vulnerabilidad expuestos han sido armados e integrados en un marco de ataque desplegable, lo que reduce significativamente la barrera de entrada para llevar a cabo ataques complejos en iOS.
En respuesta a esta amenaza, se ofrecen recomendaciones de seguridad claras. Los usuarios deben mantener su sistema iOS actualizado y evitar hacer clic en enlaces no confiables, ya que abrir una página maliciosa solo en el navegador Safari puede activar la vulnerabilidad. Si el dispositivo ha accedido a una página de destino sospechosa, los usuarios deben considerar que sus frases de recuperación y claves privadas han sido comprometidas, y deben crear una nueva cartera y transferir activos utilizando un dispositivo limpio que nunca haya accedido a esa página. Además, los usuarios deben revisar exhaustivamente las transacciones anómalas y las autorizaciones de tokens en todas las cadenas, y revocar inmediatamente las autorizaciones innecesarias (Revoke).
Precio de --
Este contenido se ofrece únicamente con fines informativos generales y no constituye un asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, operar o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
Te puede gustar

OpenAI y Anthropic reclutan a exfuncionarios del gobierno de Trump, Telegram repara vulnerabilidad crítica

Advertencia de Coseno de Slow Mist sobre ataques de phishing en marcadores de la web de FOMO

Slow Mist publica un informe de investigación sobre el incidente de Bitget, las primeras actividades maliciosas se remontan al 31 de agosto

Chainflip intenta detener el lavado de dinero por parte de hackers norcoreanos, pero la velocidad de seguimiento de transferencias se queda atrás

Apple lanza una actualización para reparar una vulnerabilidad de día cero en billeteras de criptomonedas

Slow Mist: MemoryOS y el plugin OpenClaw han sido comprometidos

Slow Mist lanza la advertencia de riesgo de robo de activos para la versión 1.1-1.2 de la aplicación FomoPeek

BingX, YouHodler y Openbank de Santander se unen al registro de la UE MiCA

La startup emiratí Nabta Health recibe una inversión de PVP en una ronda de 3 millones de dólares

Los titulares de XRP ahora pueden ganar comisiones de los clientes DeFi de Kraken, pero hay una trampa

¿Puede Celestia recuperarse con AI después de una caída de más del 97%?

¿Por qué es difícil que las monedas meme superen los 50,000 dólares en capitalización de mercado? Este mercado está exprimiendo los fondos de los pequeños inversores

QCP: El riesgo de crédito de la IA aumenta, Bitcoin podría experimentar una ruptura de rango

BlackRock quiere fondos tokenizados para respaldar operaciones tradicionales de Wall Street
La nueva mafia de PayPal: 10 pasantes, 100 mil millones de dólares

Variant Socios de Inversión: ¿Hacia qué dos grandes campos fluirán los dólares marginales en la segunda mitad del mercado alcista?

BNB Chain reclama el 42,6% del mercado de acciones tokenizadas, superando a Ethereum y Solana
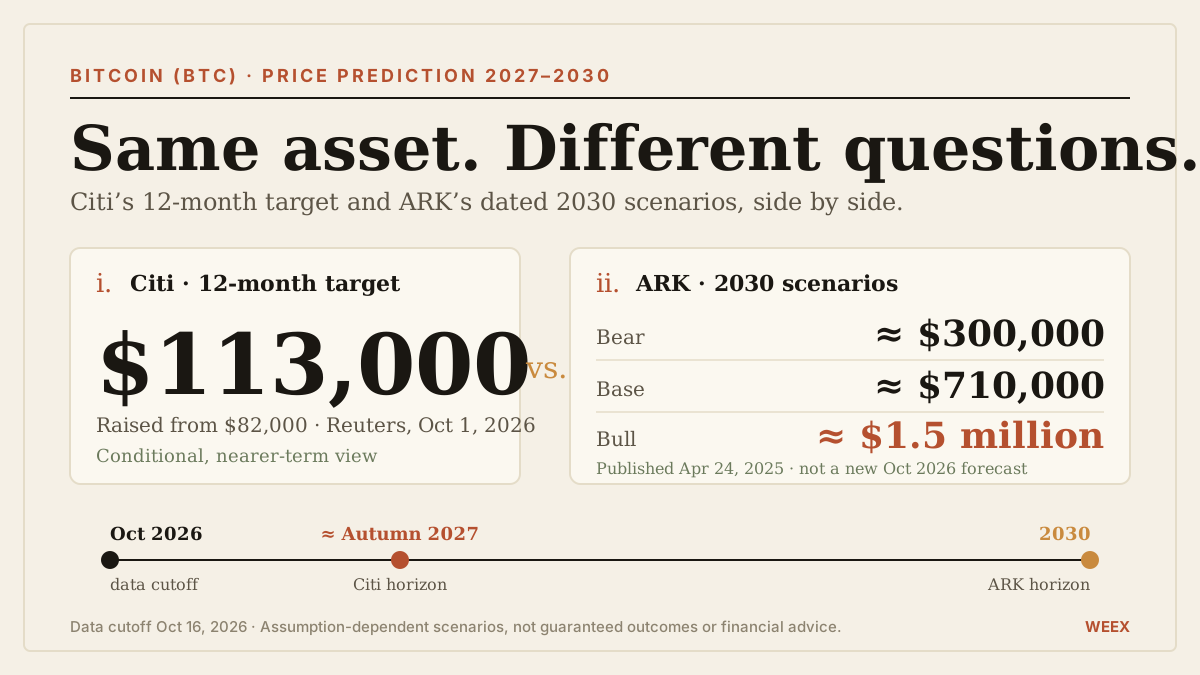
Predicción del precio de Bitcoin (BTC) 2027–2030: objetivo de Citi de 113.000 $ frente a los escenarios de ARK de Cathie Wood
Predicción del precio de Bitcoin para 2027–2030: compara el objetivo de 113.000 $ de Citi con los escenarios fechados de ARK, sus supuestos de demanda, cálculos de valoración y riesgos clave.
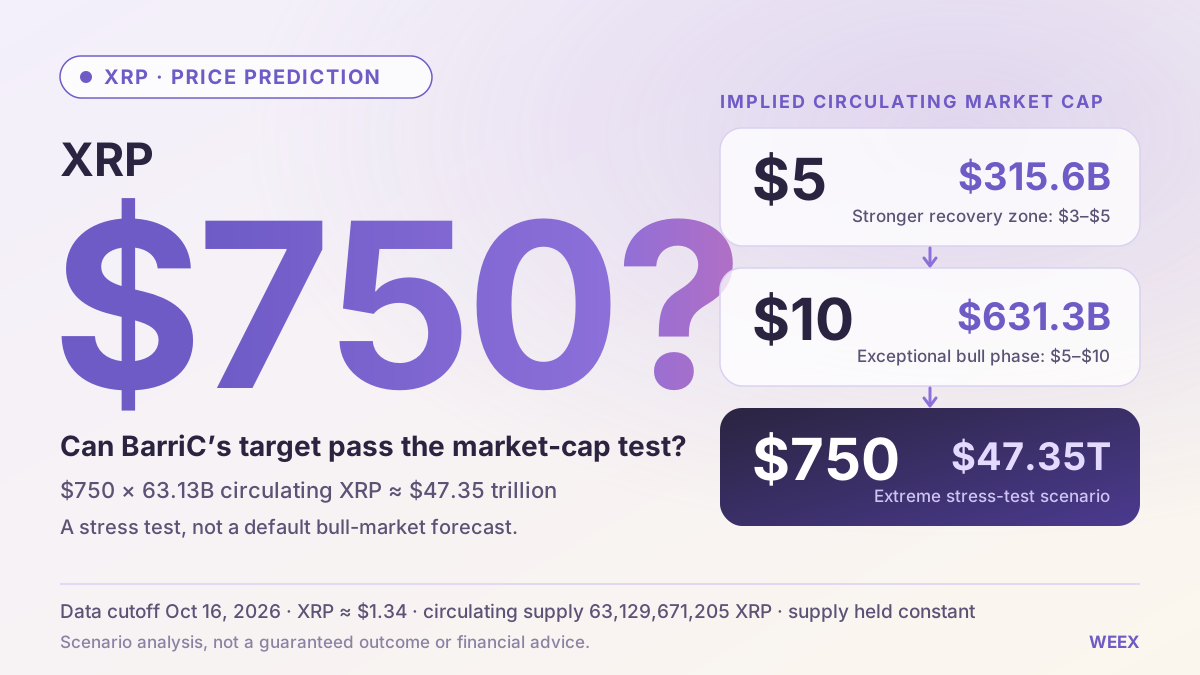
Predicción del precio de XRP (XRP): ¿Puede el objetivo de 750 $ de BarriC superar la prueba de capitalización de mercado?
Predicción del precio de XRP: analizamos el objetivo de 750 $ de BarriC, los cálculos de capitalización de mercado, los escenarios del próximo mercado alcista, la demanda del token y qué podría respaldar una recuperación hasta 5 $.
Musk afirma que dará «una de mis acciones de SpaceX a cada niño de EE. UU.»: qué dice la publicación y qué sigue sin estar claro
Elon Musk dijo el 19/10/2026 que el año que viene dará una de sus acciones de SpaceX a cada niño de Estados Unidos. La publicación no dio detalles sobre la entrega, los requisitos ni qué acciones se utilizarían. Según las estimaciones y los precios recientes de SPCX, el coste rondaría 10.000 M $, y el posible vínculo con Trump Accounts sigue sin confirmarse.

Perp DEX genera 125 millones de dólares en comisiones mensuales, ¿quiénes son realmente los beneficiados?
Congelación y confiscación de criptomonedas: Europa refuerza su cooperación contra las redes criminales

Hedera vs Algorand: ¿Cuál red es más adecuada?

La empresa saudí Vrtx recauda 3,6 millones de dólares para desarrollar su infraestructura de tecnología financiera integrada
¿Cómo se convierte Hook en el "cerebro" del pool de trading con la llegada del trading programable?

Tiger Research: La segunda curva de crecimiento del mercado de criptomonedas en Corea del Sur: RWA y monedas estables reguladas

Informe semanal de la industria de TRON: La estanflación podría llevar a BTC a probar el soporte de $80,000 nuevamente, análisis detallado de la infraestructura de experiencia Web3 abstracta de cadena Newton

Yuga Labs cuenta una nueva historia de TCG, ¿el mercado seguirá interesado?

¿Qué espera ahora el mercado de los resultados del tercer trimestre de Tesla?

El mercado solo da un 17% de probabilidad, pero los economistas dicen que es un "50-50": ¿se subestima gravemente la incertidumbre sobre un aumento de tasas de la Reserva Federal en octubre?
OpenAI y Anthropic reclutan a exfuncionarios del gobierno de Trump, Telegram repara vulnerabilidad crítica
Advertencia de Coseno de Slow Mist sobre ataques de phishing en marcadores de la web de FOMO
Slow Mist publica un informe de investigación sobre el incidente de Bitget, las primeras actividades maliciosas se remontan al 31 de agosto
Chainflip intenta detener el lavado de dinero por parte de hackers norcoreanos, pero la velocidad de seguimiento de transferencias se queda atrás
Apple lanza una actualización para reparar una vulnerabilidad de día cero en billeteras de criptomonedas
Slow Mist: MemoryOS y el plugin OpenClaw han sido comprometidos


